
maaliskuu 2025
DORA regulated IT compliance at holding companies that service local subsidiaries across the EU
Kun emoyhtiö pyörittää kriittistä ICT:tä ja kukin tytäryhtiö kantaa sääntelyvelvoitteen: keskitettyjen rahoitusryhmittymien vaatimustenmukaisuuden ja hallinnan epäsymmetria sekä keskittymäriski, ja kuinka suunnitella molemmat huomioiden
Tiivistelmä
Digitaalista operatiivista häiriönsietokykyä koskeva asetus (DORA), Regulation (EU) 2022/2554, on koskenut EU:n rahoitusalaa 17. tammikuuta 2025 alkaen, ja se sitoo jokaista sääntelyn alaista yhteisöä yksittäin: jokaisen pankin, vakuutuslaitoksen, maksulaitoksen tai sijoituspalveluyrityksen on itse hallittava oma ICT-riskinsä, raportoitava merkittävät poikkeamansa, testattava häiriönsietokykynsä ja hallittava ICT-kolmansia osapuoliaan. Yleinen ryhmärakenne istuu kömpelösti tuota yhteisöperiaatetta vasten. Yleiseurooppalainen rahoitusryhmittymä sijoittaa sääntelyn alaisen liiketoimintansa usein paikallisiin tytäryhtiöihin, yksi kutakin jäsenvaltiota kohden, samalla kun emoyhtiö tai erillinen konserniyhtiö pyörittää kriittistä ICT:tä keskitetysti ja toimittaa sen niille kaikille. Tässä artikkelissa esitetään kaksi rakenteellista ongelmaa, jotka DORA synnyttää tällaiselle ryhmittymälle, ja tarjotaan suunnitteluvastaus. Ensimmäinen on vaatimustenmukaisuuden ja hallinnan epäsymmetria: velvollisuus noudattaa sääntelyä on kullakin tytäryhtiöllä, joka ei hallitse ICT:tä, kun taas hallinta on holdingyhtiöllä, joka ei useinkaan ole itse sääntelyn alainen yhteisö ja jonka DORA siten tavoittaa vain välillisesti, ryhmänsisäisenä ICT-palveluntarjoajana, jota sääntely kohtelee kuin mitä tahansa muuta kolmatta osapuolta. Toinen on keskittymäriski: yksi jaettu ydin muuttaa sen, mikä olisi ryhmän sisällä riippumattomia, hajautettavissa olevia häiriöitä, yhdeksi korreloituneeksi, yhteisvikaantumisen tapahtumaksi, joka voi haitata jokaista tytäryhtiötä yhtä aikaa ja joka, koska kunkin on raportoitava omalle kansalliselle valvojalleen, ilmenee monina samanaikaisina ilmoituksina monessa jäsenvaltiossa. Esitämme minimaalisen mallin, joka erottaa kunkin tytäryhtiön oman vikaantumistodennäköisyyden siitä koko ryhmän laajuisesta korreloituneesta tapahtumasta, jonka jaettu ydin synnyttää, ja osoitamme, että keskittäminen voi alentaa ensimmäistä samalla kun se nostaa toista mitättömästä, toisen kertaluokan riskistä ensimmäisen kertaluokan riskiksi; luemme tuloksen DORAn tietorekisteriä, keskittymäriskiä ja sopimuksia koskevia säännöksiä (28–30 artikla), sen poikkeamaraportoinnin järjestelmää (17–19 artikla), sen testausjärjestelmää (24–27 artikla) ja sen sääntöä siitä, ettei ylimmän hallintoelimen vastuuta voida delegoida (5 artikla) vasten. Päätämme tavoitetoimintamalliin: ryhmän ICT-riskikehys, jota pyöritetään jaettuna palveluna mutta joka on kunkin tytäryhtiön hallituksen nähtävissä ja haastettavissa, ryhmänsisäiset sopimukset kirjoitettuina kuin ulkoiselle toimittajalle, konsolidoitu rekisteri, yksi poikkeamataksonomia syöttämässä monta sääntelyilmoitusta ja jaetun ytimen yhdistetty testaus. Tämä on käytännön toimijoille suunnattu analyysi DORAa toteuttaville ryhmittymille, ei oikeudellinen neuvonta.
Avainsanat: DORA; digitaalinen operatiivinen häiriönsietokyky; Regulation (EU) 2022/2554; ICT-kolmansien osapuolten riski; ryhmänsisäinen ICT-palveluntarjoaja; operatiivinen häiriönsietokyky; keskittymäriski; yhteisvikaantuminen; rahoitusryhmittymät; tietorekisteri; poikkeamaraportointi; uhkaperusteinen tunkeutumistestaus; kriittiset tai tärkeät toiminnot; EU:n rahoitusalan sääntely
1. Johdanto
Suuri, Euroopan unionin laajuisesti toimiva rahoitusryhmittymä toimii harvoin yhtenä oikeushenkilönä. Se toimii emoyhtiönä ja tytäryhtiöiden viuhkana, tyypillisesti yksi sääntelyn alainen yhtiö kutakin jäsenvaltiota kohden, kukin omine toimilupineen, kukin vastaten omalle kansalliselle valvojalleen, kukin yhteisten eurooppalaisten sääntöjen päälle paikallisten sääntöjen muovaamana. Syy on osin historiallinen, osin sääntelyllinen ja osin kaupallinen: toimiluvat ovat kansallisia, valvojat ovat kansallisia, ja paikallisella nimellä ja paikallisella taseella varustettu paikallinen yhteisö on helpompi toimiluvittaa, valvoa ja käyttää myyntikanavana. Mitä ryhmittymä lähes aina keskittää, on informaatioteknologia. On tuhlaavaa rakentaa sama ydinpankkijärjestelmä, sama vakuutushallintojärjestelmä, sama datakeskus, sama tietoturvavalvomo yksitoista kertaa, joten ryhmittymä rakentaa ne kerran, emoyhtiössä tai erillisessä konsernin IT-yhtiössä, ja toimittaa ne jokaiselle tytäryhtiölle jaettuna palveluna. Liiketoiminta on paikallista; putkisto on keskitettyä.
Digitaalista operatiivista häiriönsietokykyä koskeva asetus leikkaa tämän järjestelyn läpi tavalla, joka on helppo sivuuttaa, kunnes se toteutetaan. DORA, Regulation (EU) 2022/2554, on ollut sovellettavissa 17. tammikuuta 2025 alkaen, ja sen perusyksikkö on yksittäinen sääntelyn alainen yhteisö, ei ryhmittymä (DORA, 1–2 artikla). Kunkin tytäryhtiön on itse ylläpidettävä ICT-riskienhallintakehystä, luokiteltava ja raportoitava omat merkittävät poikkeamansa, testattava oma häiriönsietokykynsä, pidettävä omaa ICT-kolmansien osapuolten rekisteriään ja hallittava niitä oman hallituksensa alaisuudessa (DORA, 5–30 artikla). Sääntely ei välitä siitä, ettei tytäryhtiö rakentanut alustaa, jolla se toimii, eikä voi muuttaa sitä; velvollisuus on tytäryhtiön joka tapauksessa. Ja kun ryhmittymä kääntyy sen yhteisön puoleen, joka alustan rakensi, eli emoyhtiön, se huomaa, että DORA on jo nimennyt suhteen: konserniyhtiö, joka toimittaa ICT:tä oman ryhmänsä sääntelyn alaisille yhteisöille, on ryhmänsisäinen ICT-palveluntarjoaja, ja DORA kohtelee sitä lähes kaikissa suhteissa kolmantena osapuolena (DORA, 3 artiklan 20 kohta).
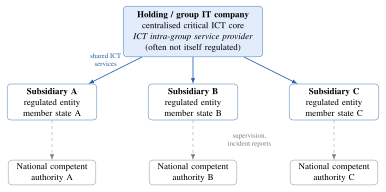
Tästä seuraa kaksi ongelmaa, ja ne ovat tämän artikkelin aihe. Ensimmäinen on epäsuhta sen välillä, missä velvollisuus sijaitsee ja missä hallinta sijaitsee. DORA asettaa velvollisuuden tytäryhtiölle ja jättää hallinnan holdingyhtiölle, ja holdingyhtiö, jos se ei ole itse sääntelyn alainen rahoitusyhteisö, on sääntelyn suoran ulottuvuuden ulkopuolella, ja siihen päästään käsiksi vain niiden sopimusten ja sen valvonnan kautta, jotka sen tytäryhtiöt ovat velvollisia asettamaan sille. Kutsumme tätä vaatimustenmukaisuuden ja hallinnan epäsymmetriaksi, ja luku 3.1 erittelee sen. Toinen on se, että ICT:n keskittäminen keskittää riskin. Jaettu ydin on yksittäinen piste, jonka vikaantuminen ei ole yhden tytäryhtiön ongelma vaan jokaisen tytäryhtiön ongelma yhtä aikaa, korreloitunut, yhteisvikaantumisen tapahtuma eikä riippumaton, hajautettavissa oleva tapahtuma, ja koska jokaisen vikaantumisesta kärsivän tytäryhtiön on raportoitava omalle valvojalleen, yhdestä teknisestä viasta tulee viuhka samanaikaisia sääntelyilmoituksia eri puolilla unionia. Luku 3.2 esittää tämän ja luku 4 mallintaa sen.
Kontribuutio on diagnoosi ja suunnitelma, ei oikeudellinen kommentaari. Esitämme kaksi rakenteellista ongelmaa selvästi, annamme pienen kvantitatiivisen mallin keskittymäongelmasta, jotta ryhmittymä voi nähdä, kuinka sen keskittämisen aste vaihtaa yhteisökohtaisen luotettavuuden ryhmän laajuiseen korreloituneeseen riskiin (luku 4), ja käymme läpi, mitä DORAn keskeiset velvoitteet, rekisteri ja sopimukset (luku 5), poikkeamaraportointi (luku 6), testaus (luku 7) ja hallinto (luku 8), erityisesti keskitetyltä ryhmittymältä edellyttävät. Luku 9 ehdottaa tavoitetoimintamallia, joka täyttää sääntelyn vaatimukset mutta säilyttää sen tehokkuuden, joka sai ryhmittymän ylipäätään keskittämään. Luvut 10–12 vastaavat vastaväitteisiin, kertovat rajoitukset ja tekevät johtopäätökset. Kysymys läpi artikkelin on: kuinka ryhmittymä noudattaa sääntelyä yhteisö kerrallaan, kun sääntely olettaa jokaisen yhteisön hallitsevan omaa ICT:tään, mutta todellisuudessa yksi jaettu ydin hallitsee niitä kaikkia?
2. Mitä DORA edellyttää ja keneltä
2.1 Viisi pilaria
DORA jäsentää rahoitusyhteisön operatiivisen häiriönsietokyvyn viiteen osa-alueeseen, ja ne kannattaa esittää kerran, koska ryhmäongelma koskettaa kaikkia viittä. Ensimmäinen on ICT-riskienhallinta (II luku, 5–16 artikla): hallinto- ja valvontakehys, jonka omistaa ylin hallintoelin ja joka kattaa tunnistamisen, suojaamisen, havaitsemisen, reagoinnin ja palautumisen, ja tietyille pienemmille yhteisöille on tarjolla kevyempi yksinkertaistettu kehys (16 artikla). Toinen on ICT-poikkeamien hallinta ja raportointi (III luku, 17–23 artikla): prosessi poikkeamien havaitsemiseksi ja käsittelemiseksi, niiden vakavuuden yhdenmukaistettu luokittelu (18 artikla) ja velvollisuus raportoida merkittävät poikkeamat toimivaltaiselle viranomaiselle kiinteän aikataulun mukaan alku-, väli- ja loppuraportteina (19 artikla). Kolmas on digitaalisen operatiivisen häiriönsietokyvyn testaus (IV luku, 24–27 artikla): säännöllisen testauksen ohjelma jokaiselle yhteisölle ja edistynyt uhkaperusteinen tunkeutumistestaus (TLPT) vähintään joka kolmas vuosi niille, jotka viranomaiset nostavat esiin merkittävinä (26–27 artikla). Neljäs on ICT-kolmansien osapuolten riskin hallinta (V luku, 28–44 artikla), jossa ryhmärakenne puree kovimmin ja jota käsittelemme laajasti jäljempänä. Viides on kyberuhkia koskeva tietojenvaihto (VI luku, 45 artikla), joka on vapaaehtoista eikä meidän tarvitse viipyä siinä.
2.2 Yhteisöperiaate
DORAn piirre, joka hallitsee kaikkea tässä artikkelissa, on se, että sen velvoitteet kohdistuvat yksittäiseen toimiluvan saaneeseen yhteisöön. Pankkiryhmällä ei ole toimilupaa; sen pankkitytäryhtiöillä on. DORAn soveltamisalasäännös luettelee ne rahoitusyhteisöjen tyypit, joita se sitoo, ja kukin on yhteisö, jolla on toimilupa (2 artikla). Seuraus on, että vaatimustenmukaisuus arvioidaan ja pannaan täytäntöön yksi yhteisö kerrallaan, kyseisen yhteisön oman toimivaltaisen viranomaisen toimesta. Ei ole ryhmätasoista toimilupaa, joka noudattaisi sääntelyä tytäryhtiöiden puolesta, eikä yhtä eurooppalaista valvojaa, jolle ryhmittymä kokonaisuutena vastaisi häiriönsietokyvystään. Tietorekisteri on se yksi paikka, jossa ryhmäulottuvuus on nimenomainen: yhteisön on pidettävä sitä paitsi omalla tasollaan myös, jos se on osa ryhmää, osakonsolidoidulla ja konsolidoidulla tasolla (28 artiklan 3 kohta), niin että konsolidoiva yhteisö kokoaa ryhmän laajuisen näkymän. Mutta velvollisuus noudattaa, hallita, raportoida ja testata säilyy yksittäisellä tytäryhtiöllä, eikä sitä voi täyttää osoittamalla ylöspäin emoyhtiöön.
2.3 Ryhmänsisäinen ICT on kolmannen osapuolen ICT:tä
Toinen tätä artikkelia hallitseva piirre on DORAn suhtautuminen ryhmän sisältä toimitettuun ICT:hen. Olisi luonnollista olettaa, että palvelut, jotka tytäryhtiö saa omalta emoyhtiöltään, ovat sisäisiä ja kolmansien osapuolten sääntelyn ulkopuolella, jonka DORA kohdistaa ulkoisiin toimittajiin. DORA sulkee tuon oletuksen pois. Se määrittelee ryhmänsisäisen ICT-palveluntarjoajan yritykseksi, joka on osa ryhmää ja tarjoaa ICT-palveluja pääasiassa saman ryhmän yhteisöille (3 artiklan 20 kohta), ja se tuo tällaisen palveluntarjoajan kolmansia osapuolia koskevien sääntöjen piiriin: vastaanottavan tytäryhtiön on kirjattava järjestely rekisteriinsä (28 artiklan 3 kohta), hallittava sitä kirjallisella sopimuksella, joka sisältää pakolliset määräykset (30 artikla), arvioitava sen synnyttämä keskittymä (29 artikla) ja pidettävä sitä varten irtautumisjärjestelyjä silloin, kun se tukee kriittistä tai tärkeää toimintoa (28 artiklan 8 kohta). Suhteen ryhmänsisäinen luonne on jotakin, joka on kirjattava, ei syy poikkeukseen. Lyhyesti, kun emoyhtiö toimittaa alustan, DORA lukee emoyhtiön kolmantena palveluntarjoajana ja tytäryhtiön sen asiakkaana, kaikkine niine velvoitteineen, jotka ulkoisen pilvi- tai ohjelmistotoimittajan asiakkaalla olisi. Ryhmittymä, joka kohtelee suhdetta puhtaasti sisäisenä asiana, jota hallitaan palveluluettelolla ja konserninsisäisellä veloituksella eikä DORAn mukaisella sopimuksella, ei ole vaatimustenmukainen.
3. Keskitetyn holdingin malli
Kuva 1 esittää mallin, josta tässä artikkelissa on kyse. Holdingyhtiö tai konsernin IT-yhtiö pyörittää kriittistä ICT-ydintä ja toimittaa sen useille sääntelyn alaisille tytäryhtiöille, kukin omassa jäsenvaltiossaan ja kunkin valvomana oman kansallisen toimivaltaisen viranomaisensa. Palvelun nuolet kulkevat alaspäin ytimestä; valvonnan ja poikkeamaraportoinnin nuolet kulkevat kustakin tytäryhtiöstä sen omalle viranomaiselle. Johdannon kaksi ongelmaa näkyvät kuvassa: se, mikä sitoo ryhmän yhteen, ydin, on sellaisen yhteisön toimittama, jonka sääntelijät tavoittavat vain välillisesti, ja vika kaavion yläosassa etenee jokaiseen haaraan yhtä aikaa, samalla kun raportointi pirstoutuu jokaiselle viranomaiselle kaavion alaosassa.
3.1 Vaatimustenmukaisuuden ja hallinnan epäsymmetria
Oppikirjamaisessa yhteisössä se yritys, joka kantaa DORA-velvollisuuden, myös pyörittää järjestelmiä, joten velvollisuus ja sen täyttämisen vivut ovat samoissa käsissä. Keskitetty ryhmittymä repii ne erilleen. Tytäryhtiö kantaa velvollisuuden, koska se on toimiluvan saanut yhteisö, mutta se ei pyöritä ydintä, ei voi paikata sitä, ei voi valita sen arkkitehtuuria, ei voi asettaa sen palautumistavoitteita eikä voi omin voimin testata sitä. Holdingyhtiö pyörittää ydintä ja pitää hallussaan kaikkia noita vipuja, mutta sillä ei ole suoraa DORA-velvollisuutta, jos se ei ole itse toimiluvan saanut rahoitusyhteisö, mitä puhdas IT- tai holdingyhtiö ei yleensä ole. Sääntely ennakoi juuri tämän ja kiertää sen: se tavoittaa holdingyhtiön tytäryhtiön kautta edellyttämällä, että tytäryhtiö asettaa sopimuksella ne pääsy-, auditointi-, yhteistyö-, poikkeamailmoitus-, testaus- ja irtautumisoikeudet, jotka antavat tytäryhtiölle mahdollisuuden täyttää velvollisuus järjestelmistä, joita se ei omista (30 artikla). Tytäryhtiön vaatimustenmukaisuus riippuu siten sen sopimusvallasta oman emoyhtiönsä yli, mikä on epätavallinen ja kiusallinen asia, jota joutuu käyttämään.
Epäsymmetrialla on terävä käytännön reuna. DORA kertoo tytäryhtiön hallitukselle, että se on viime kädessä vastuussa yhteisön ICT-riskistä eikä voi delegoida tuota vastuuta (5 artiklan 2 kohta); silti hallituksen todellinen vaikutusvalta ytimeen, joka kantaa suurimman osan tuosta riskistä, kulkee ryhmätoiminnon kautta, joka raportoi emoyhtiölle, ei hallitukselle. Jos hallitus yksinkertaisesti luottaa keskukseen, se on asiallisesti delegoinut sen, mitä se ei lain mukaan saa delegoida. Jos se yrittää harjoittaa aitoa valvontaa, se tarvitsee tietoa, varmuutta ja oikeuksia, joita löyhä ryhmänsisäinen suhde ei tarjoa. Suunnitteluvastaus, joka kehitetään luvussa 9, on antaa suhteelle se muodollisuus, joka sillä olisi ulkoisen toimittajan kanssa, juuri siksi, että tytäryhtiön hallitus voisi nähdä ytimeen ja haastaa sen, ja rakentaa ryhmäkehys niin, että kunkin hallituksen valvonta on todellinen panos eikä kohteliaisuus.
3.2 Keskittymäriski
Toinen ongelma on se, että jaettu ydin on keskittymä. DORA nimeää keskittymäriskin suoraan ja edellyttää, että kukin yhteisö arvioi sen ennen sopimuksen tekemistä ja pitää sen seurannassa, mukaan lukien nimenomaisesti ryhmänsisäisistä järjestelyistä ja vaikeasti korvattavissa olevista palveluntarjoajista aiheutuva riski (29 artikla). Keskitetyssä ryhmittymässä keskittymä on lähes täydellinen: yksi ydin, yksi tietoturvavalvomo, yksi joukko palautumisjärjestelyjä, palvelemassa jokaista ryhmän sääntelyn alaista yhteisöä. Tämän tehokkuusperustelu on juuri sen vaara. Sama yksittäinen alusta, joka on halvempi rakentaa ja helpompi suojata kerran, on myös yksittäinen piste, jonka vikaantuminen on kaikkien siitä riippuvaisten jaettavana. Siinä missä hajautettu tytäryhtiöiden ryhmä, joista kukin pyörittää omaa ICT:tään, kärsisi viat yksi kerrallaan ja riippumattomasti, keskitetty ryhmittymä kärsii ne yhdessä, koska vioilla on yhteinen syy.
Tämä on riippumattoman ja yhteisvikaantumisen välinen ero, jota turvallisuus- ja systeemisen riskin kirjallisuus on pitkään korostanut (Perrow, 1999; Leveson, 2011; ESRB, 2022). Riippumattomat viat hajautuvat: todennäköisyys, että monta vikaantuu yhtä aikaa, on pienten todennäköisyyksien tulo, ja häviävän pieni. Yhteisvikaantumiset eivät hajaudu: kun jaettu syy pettää, kaikki sen alapuolella pettää yhdessä, ja ryhmän häiriönsietokyky on rajattu sen heikoimman jaetun komponentin häiriönsietokykyyn, eikä sitä paranna kuormaa jakavien yhteisöjen lukumäärä. ICT:n keskittäminen ei jaa riskiä tytäryhtiöiden kesken; se kytkee tytäryhtiöt yhteen riskiin. Seuraava osio täsmentää asian.
4. Minimaalinen malli korreloituneesta ryhmäriskistä
Malli on luonnos, jonka tarkoitus on tehdä mekanismi näkyväksi ja antaa ryhmittymälle mahdollisuus pohtia omaa keskittämisen astettaan, ei kalibroitu riskiarvio. Se erottaa vian, jonka tytäryhtiö kärsii omin päin, siitä viasta, jonka koko ryhmä kärsii yhdessä, ja osoittaa, kuinka keskittäminen siirtää riskiä ensimmäisestä lajista toiseen.
4.1 Yhteisökohtainen häiriö
Tarkastellaan ryhmää, jossa on sääntelyn alaista tytäryhtiötä. Osuus niistä, jota käsittelemme todennäköisyytenä sille, että mikä tahansa tytäryhtiö on kriittisen tai tärkeän toiminnon osalta riippuvainen holdingyhtiön jaetusta ytimestä, on kytketty ytimeen; kutsutaan :tä keskittämissuhteeksi. Tiettynä ajanjaksona jaettu ydin kärsii kriittisen häiriön todennäköisyydellä . Tämä on yhteisvikaantumisen tapahtuma: kun se tapahtuu, jokainen kytketty tytäryhtiö häiriintyy samalla hetkellä, samasta syystä. Ytimestä riippumatta kunkin tytäryhtiön oma paikallinen ICT vikaantuu ajanjakson aikana todennäköisyydellä . Kytketty tytäryhtiö häiriintyy siten silloin, kun joko ydin tai sen oma paikallinen ICT vikaantuu,
Yhtälö 1. Kytketty tytäryhtiö häiriintyy, kun joko jaettu ydin tai sen oma paikallinen ICT vikaantuu.
joka on se luku, jonka yksittäisen tytäryhtiön hallitus näkee katsoessaan omaa poikkeamarekisteriään. Keskittäminen, joka kytkee tytäryhtiön hyvin hoidettuun ytimeen, pyrkii alentamaan :ta, koska ammattimaisesti hoidettu jaettu alusta on yleensä paremmin pyöritetty kuin pieni paikallinen, joten voi laskea ryhmän keskittäessä. Yksi yhteisö kerrallaan tarkasteltuna keskittäminen parantaa häiriönsietokykyä, ja tämä on tehokkuusperustelun rehellinen puolisko.
4.2 Riippumattomasta korreloituneeseen
Ryhmä ei koe riskiään yksi yhteisö kerrallaan. Ryhmälle, ja sääntelijöille, merkityksellistä on todennäköisyys sille, että useita tytäryhtiöitä häiriintyy samaan aikaan, koska se on tapahtuma, joka on systeeminen, rajat ylittävä ja samanaikaisesti raportoitava. Ilman jaettua ydintä ainoa tapa, jolla kaksi tytäryhtiötä kaatuu yhdessä, on se, että kaksi niistä sattuu vikaantumaan paikallisesti samalla ajanjaksolla, riippumattomien tapahtumien yhteensattuma, jonka todennäköisyys on kertaluokkaa , toisin sanoen toisen kertaluokan pieni. Jaetun ytimen kanssa yksittäinen ytimen häiriö kaataa jokaisen kytketyn tytäryhtiön kerralla, joten samanaikaisen, monta yhteisöä koskevan tapahtuman todennäköisyys on ytimen oman vikaantumistodennäköisyyden kertaluokkaa,
Yhtälö 2. Jaettu ydin tekee samanaikaisesta, monta yhteisöä koskevasta poikkeamasta ensimmäisen kertaluokan tapahtuman ytimen omassa vikaantumistodennäköisyydessä.
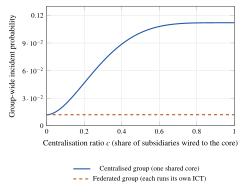
missä hakasulkeen sisällä on todennäköisyys sille, että ainakin kaksi :stä tytäryhtiöstä on kytketty, niin että ytimen vika häiritsee ainakin kahta kerralla. Pointti ei ole tarkka muoto vaan kertaluokka: keskittäminen muuntaa ryhmän laajuisen tapahtuman todennäköisyyden pienen paikallisen todennäköisyyden toisesta kertaluokasta ytimen todennäköisyyden ensimmäiseksi kertaluokaksi. Ydin, joka vikaantuu vain harvoin, on silti samanaikaisen monta yhteisöä koskevan vian lähteenä paljon vaarallisempi kuin tytäryhtiöiden riippumattomien riskien summa, koska sen viat ovat jaettuja eivätkä hajautettuja. Kuva 2 piirtää tämän todennäköisyyden keskittämissuhdetta vasten kahdelle arkkitehtuurille: hajautettu ryhmä, jossa kukin tytäryhtiö on omalla ICT:llään, pitää sen tasaisena lähellä nollaa, kun taas keskitetyn ryhmän todennäköisyys nousee tuosta perustasosta poispäin sitä mukaa kuin suurempi osa ryhmästä kytketään jaettuun ytimeen.
4.3 Sääntelykuorman kerroin
Yhteisvikaantumisen tapahtumalla on toinen seuraus, joka on erityinen DORAlle ja ryhmärakenteelle, ja se ei koske häiriönsietokykyä vaan raportointia. Koska kukin tytäryhtiö on erillinen sääntelyn alainen yhteisö, joka vastaa omalle toimivaltaiselle viranomaiselleen (luku 2.2), yksittäinen ytimen vika ei synnytä yhtä poikkeamaraporttia; se synnyttää yhden jokaisesta tytäryhtiöstä, jota se häiritsee, kunkin eri viranomaiselle, kunkin tuon viranomaisen aikataulussa, mahdollisesti tuon viranomaisen kielellä. Odotettu samanaikaisten merkittävien poikkeamaraporttien määrä, jonka yksi ytimen häiriö laukaisee, on juuri kytkettyjen tytäryhtiöiden odotettu lukumäärä,
Yhtälö 3. Yksi ytimen vika laukaisee odotusarvoisesti nc rinnakkaista merkittävää poikkeamaraporttia, yhden kutakin häiriintynyttä tytäryhtiötä kohden sen omalle valvojalle.
joten tusinan tytäryhtiön ryhmä, joka on täysin kytketty jaettuun ytimeen, muuttaa yksittäisen teknisen tapahtuman tusinaksi rinnakkaisia sääntelyilmoituksia tusinassa lainkäyttöalueessa, DORAn alkuraportin määräajan sisällä, kaikki kuvaamassa samaa perussyytä. Tämä sääntelykuorman kerroin on näkymätön minkä tahansa yksittäisen tytäryhtiön suunnittelussa ja tulee näkyväksi vasta ryhmätasolla, joka on juuri se taso, josta DORA ei tee yhtäkään yksittäistä yhteisöä vastuullista. Se on vahvin käytännön argumentti ryhmätason koordinaatiolle, jonka luku 9 rakentaa.
5. Rekisteri, keskittymä ja sopimukset
DORAn kolmansia osapuolia koskeva luku antaa keskitetylle ryhmittymälle kolme välinettä, joita sen on käytettävä, ja kukin niistä, rehellisesti sovellettuna, nostaa yllä olevat ongelmat esiin pikemminkin kuin kätkee ne.
Tietorekisteri (28 artiklan 3 kohta) on luettelo jokaisesta ICT-palveluja koskevasta sopimusjärjestelystä, pidettynä teknisissä täytäntöönpanostandardeissa (ITS 2024/2956) vahvistetun vakiomallin mukaisesti ja erottaen kriittistä tai tärkeää toimintoa tukevat järjestelyt niistä, jotka eivät sitä tue. Keskitetyssä ryhmittymässä rekisteri on se paikka, jossa ryhmänsisäinen riippuvuus muuttuu kiistattomaksi: jokaisen tytäryhtiön rekisteri luettelee holdingyhtiön kriittisten palvelujensa tarjoajana, ja konsolidoitu rekisteri, joka ryhmän on koottava (28 artiklan 3 kohta), osoittaa yhdellä sivulla, että yksi palveluntarjoaja on koko ryhmän kriittisten toimintojen takana. Ryhmittymä, joka täyttää rekisterin asianmukaisesti, on dokumentoinut oman keskittymänsä; ryhmittymä, joka houkuttuu jättämään ryhmänsisäisen järjestelyn pois sillä perusteella, että se on sisäinen, sekä rikkoo rekisterivelvoitetta että sokaisee itsensä juuri siltä riskiltä, jonka näyttämistä varten rekisteri on olemassa. Taulukko 1 esittää ne kolme tasoa, joilla rekisteriä pidetään, ja mihin kukin on tarkoitettu.
Keskittymäriskin arviointi (29 artikla) esittää sitten sen kysymyksen, jonka rekisteri nostaa: mitä tapahtuu, jos tämä palveluntarjoaja vikaantuu tai on korvattava? Ulkoisen palveluntarjoajan osalta vastaus on korvaavuusanalyysi; ryhmänsisäisen ytimen osalta se on vaikeampi, koska ydin ei yleensä ole lainkaan korvattavissa millään kohtuullisella aikajänteellä, kun se on rakennettu kerran koko ryhmälle. DORA ei kiellä keskittymää, mutta se edellyttää, että yhteisö näkee sen ja punnitsee sen, ja keskitetyn ryhmittymän rehellinen vastaus, että ydin on ryhmän yksittäinen vikaantumispiste ja käytännössä korvaamaton lyhyellä aikavälillä, on itsessään se havainto, jonka tulisi ohjata häiriönsietokyvyn investointia ja irtautumissuunnittelua, joita sääntely myös edellyttää (28 artiklan 8 kohta).
Sopimusjärjestelyt (30 artikla) ovat se mekanismi, jolla tytäryhtiö hankkii valtaa ytimeen, jota se ei omista. DORA määrää vähimmäistason määräyksiä jokaiselle järjestelylle ja pidemmän luettelon kriittistä tai tärkeää toimintoa tukeville järjestelyille: täydet palvelutasokuvaukset, palvelun ja datan sijainnit, pääsy-, tarkastus- ja auditointioikeudet, velvollisuudet avustaa poikkeamissa, yhteistyö viranomaisten kanssa, oikeudet seurantaan, alihankintaa koskevat ehdot (nyt yksityiskohtaistettuna RTS 2025/532:ssa) ja dokumentoidut irtautumisstrategiat (28 artiklan 8 kohta, 30 artiklan 2–3 kohta). Ryhmänsisäinen asetelma ei lievennä mitään tästä. Suunnitteluohje, joka kehitetään jäljempänä, on kirjoittaa ryhmänsisäinen sopimus ikään kuin vastapuoli olisi ulkoinen toimittaja markkinaehtoisesti, koska se on ainoa tapa, jolla tytäryhtiön hallitus saa paperille ne oikeudet, jotka epäsymmetria muuten siltä epää.
Taulukko 1. Tietorekisteri kolmella tasolla (28 artiklan 3 kohta). Keskitetyn ryhmittymän on pidettävä rekisteriä paitsi yhteisö kerrallaan myös konsolidoituna, ja juuri konsolidoitu taso paljastaa ryhmän riippuvuuden yhdestä jaetusta ytimestä.
| Taso | Mitä se kirjaa | Mitä se paljastaa keskitetyssä ryhmittymässä |
|---|---|---|
| Yhteisö | Kunkin tytäryhtiön omat ICT-palveluja koskevat sopimusjärjestelyt, mukaan lukien jaetun ytimen ryhmänsisäinen toimitus | Että tytäryhtiö on riippuvainen holdingyhtiöstä kriittisten tai tärkeiden toimintojensa osalta eikä voi noudattaa sääntelyä omin päin |
| Osakonsolidoitu | Alaryhmän järjestelyt, kun ryhmällä on välissä olevia holdingrakenteita | Jaetut riippuvuudet alueellisen tai toimialakohtaisen alaryhmän sisällä ja keskittymän välipisteet |
| Konsolidoitu | Kaikki ryhmän laajuiset järjestelyt, konsolidoivan yhteisön kokoamina | Että yksi ryhmänsisäinen palveluntarjoaja on jokaisen ryhmän sääntelyn alaisen yhteisön kriittisten toimintojen takana: keskittymä yhdellä sivulla |
6. Yksi poikkeama, monta valvojaa
Poikkeamaraportoinnin järjestelmä on se paikka, jossa luvun 4 sääntelykuorman kerroin muuttuu operatiiviseksi ongelmaksi. DORA edellyttää, että yhteisö luokittelee ICT-poikkeaman yhdenmukaistettujen kriteerien mukaan ja, jos se on merkittävä, ilmoittaa siitä toimivaltaiselle viranomaiselleen alkuraportilla lyhyessä määräajassa, sitten väliraportilla tilannekuvan selkiytyessä ja sitten loppuraportilla, joka sisältää perussyyn (18–19 artikla). Luokittelukriteerit, kynnysarvot ja mallit on yhdenmukaistettu kaikkialla unionissa tason 2 säännöillä, mikä on avuksi; mutta raportit menevät silti kunkin yhteisön omalle viranomaiselle, ja kello alkaa käydä kullekin yhteisölle, kun kyseinen yhteisö saa asiasta tiedon.
Keskitetyssä ryhmittymässä yksittäinen ytimen vika on samanaikaisesti merkittävä poikkeama jokaiselle tytäryhtiölle, jota se häiritsee. Kunkin tytäryhtiön on luokiteltava se, kunkin on päätettävä, ylittääkö se merkittävyyskynnyksen, ja kunkin on tehtävä ilmoitus omalle viranomaiselleen määräajassa. Jos tytäryhtiöt luokittelevat riippumattomasti ja laativat raportit riippumattomasti, ryhmä tuottaa joukon raportteja, jotka kuvaavat samaa tapahtumaa epäjohdonmukaisesti, saapuvat eri aikoina ja altistavat ryhmän ilmeiselle valvontakysymykselle siitä, miksi sen yhteisöt ovat eri mieltä siitä, mitä niiden jaetulle järjestelmälle tapahtui. Vikatila ei ole aliraportointi vaan epäjohdonmukainen yliraportointi. Lääke ei ole raportoinnin keskittäminen, jota DORA ei salli, koska velvoite on kunkin yhteisön, vaan tosiseikkojen keskittäminen: yksi poikkeamataksonomia, yksi perussyyn määritys ja yksi kello, joka käy ryhmän tietoturvavalvomosta, syöttäen johdonmukaisen tosiseikkojen ytimen kunkin tytäryhtiön omaan ilmoitukseen, jonka kunkin tytäryhtiön oma vastuutoiminto sitten omistaa, allekirjoittaa ja toimittaa omalle viranomaiselleen. Ryhmä toimittaa totuuden; kukin yhteisö toimittaa ilmoituksen. Luku 9 tekee tästä konkreettisen.
7. Jaetun ytimen testaaminen
DORAn testausjärjestelmässä on kaksi tasoa, ja ryhmärakenne mutkistaa molempia. Perustaso edellyttää, että jokainen yhteisö pyörittää häiriönsietokyvyn testien ohjelmaa, suhteutettuna kokoonsa ja riskiinsä (24–25 artikla). Edistynyt taso edellyttää uhkaperusteista tunkeutumistestausta suunnilleen joka kolmas vuosi niiltä yhteisöiltä, jotka viranomaiset tunnistavat riittävän merkittäviksi sen perustelemiseksi (26–27 artikla). Keskitetyssä ryhmittymässä testaamisen arvoinen kohde on suurelta osin jaettu ydin, koska siellä ovat kriittiset järjestelmät ja keskittymä; mutta testausvelvoite on tytäryhtiöillä, jotka eivät pyöritä ydintä.
Saman jaetun ytimen testaaminen erikseen kullekin tytäryhtiölle olisi tuhlaavaa ja, mikä pahempaa, riskialtista, koska koko ryhmää palvelevan tuotantoalustan toistuva live-red-teaming moninkertaistaa todennäköisyyden sille, että testi itse aiheuttaa poikkeaman. DORA ennakoi jaetut palveluntarjoajat ja sallii tietyin ehdoin testauksen yhdistämisen tai yhteisen toteuttamisen silloin, kun useat yhteisöt luottavat samaan ICT-palveluntarjoajaan tai kuuluvat samaan ryhmään ja jakavat järjestelmiä, niin että yksi asianmukaisesti hallittu jaetun ytimen testi voi täyttää osallistuvien yhteisöjen vaatimukset (26–27 artikla ja TLPT:n tekniset standardit). Yhdistäminen ei poista yksittäistä velvoitetta: kunkin osallistuvan tytäryhtiön on edelleen oltava järjestelyn osapuoli, varmistettava, että testi kattaa sen omat kriittiset toiminnot, ja toimittava havaintojen pohjalta. Mutta se antaa ryhmälle mahdollisuuden testata se, mikä todella merkitsee, eli ydin, kerran ja kunnolla eikä monta kertaa ja ohuesti. Suunnittelun seuraus on, että ryhmän tulisi suunnitella testaus ytimestä ulospäin, sisällyttää kunkin tytäryhtiön kriittiset toiminnot jaettuun testiin ja pitää hallussaan ne sopimusoikeudet (30 artikla), jotka antavat tytäryhtiölle mahdollisuuden vaatia palveluntarjoajaansa, tässä omaa emoyhtiötään, osallistumaan.
8. Vastuu, jota ei voi delegoida ylöspäin
Punainen lanka läpi jokaisen osion on DORAn vaatimus siitä, että kunkin yhteisön ylin hallintoelin kantaa viime kädessä vastuun kyseisen yhteisön ICT-riskistä, eikä tätä vastuuta voi sopia tai delegoida pois (5 artikla). Keskitetyssä ryhmittymässä tämä on säännös, joka on eniten jännitteessä toiminnan todellisuuden kanssa, koska todellisuus on se, että tytäryhtiöt ovat asiallisesti delegoineet ICT:n ryhmälle. DORA ei kiellä ryhmää pyörittämästä ICT:tä keskitetysti; mitä se kieltää, on tytäryhtiön hallituksen kohtelemasta tuota järjestelyä syynä lakata olemasta vastuussa. Hallituksen on säilytettävä riittävä ymmärrys ytimestä, josta se on riippuvainen, riittävä tieto siitä, kuinka sitä pyöritetään ja kuinka se vikaantuu, sekä riittävä sopimus- ja hallintovalta haastaa ja, äärimmäisessä tilanteessa, toimia, jotta sen lakisääteinen vastuu olisi todellinen eikä nimellinen.
Tämä on vastoin luonnollista ja yleensä hyvää tarkoittavaa keskittämisvaistoa, joka on säästää tytäryhtiöiden hallitukset tekniseltä yksityiskohdalta ja antaa keskuksen asiantuntijoiden hoitaa se. DORA edellyttää päinvastaista: että kukin tytäryhtiön hallitus on varustettu ja velvoitettu hallitsemaan riskiä, jonka se on ulkoistanut omalle emoyhtiölleen. Käytännön seuraukset ovat raportointisuhde ryhmän ICT-toiminnosta kunkin tytäryhtiön hallitukseen, ei vain emoyhtiön hallitukseen; hallitustason ICT-riskin lukutaito jokaisessa tytäryhtiössä, ei vain keskuksessa; ja ryhmäkehys, joka on suunniteltu niin, että kunkin hallituksen valvonta on aito valvontapiste. Ryhmä, joka rakentaa jaetun ytimen mutta jättää tytäryhtiöiden hallitukset tietämättömiksi, on luonut vaatimustenmukaisuuden ja hallinnan epäsymmetrian vaarallisimmassa muodossaan, jossa ne, jotka ovat lain mukaan vastuussa, ovat tosiasiassa vähiten kykeneviä harjoittamaan vastuuta.
9. Ryhmän tavoitetoimintamalli
Suunnitelma, joka vastaa näihin kahteen ongelmaan, ei ole ICT:n hajauttaminen, mikä heittäisi hukkaan tehokkuuden ja, luvun 4 mallin mukaan, ei ehkä edes parantaisi ryhmän häiriönsietokykyä sen jälkeen, kun jaettu ydin on hyvin hoidettu. Se on keskitetyn ytimen säilyttäminen ja sen kietominen DORAn edellyttämään rakenteeseen, niin että velvollisuus ja hallinta kytketään uudelleen yhteen hallinnon ja sopimuksen kautta eikä omistuksen kautta. Analyysistä seuraa viisi toimenpidettä.
Pyöritä yhtä ryhmän ICT-riskikehystä, joka on jokaisen hallituksen nähtävissä. Rakenna ICT-riskienhallintakehys kerran, ryhmätasolla, DORAn ja sen RTS:n edellyttämään standardiin (6 artikla; RTS 2024/1774), mutta kytke sen raportointi kunkin tytäryhtiön ylimpään hallintoelimeen eikä vain emoyhtiön hallintoelimeen, niin että kukin hallitus hallitsee jaettua riskiä todellisella tiedolla. Kehys on keskitetty; vastuu pysyy hajautettuna, kuten sääntely vaatii.
Tee sopimus emoyhtiön kanssa kuin se olisi toimittaja. Anna jokaiselle kriittisen tai tärkeän toiminnon ryhmänsisäiselle toimitukselle kirjallinen sopimus, joka sisältää 30 artiklan täydet määräykset, pääsy- ja auditointioikeudet, poikkeama-avustus- ja yhteistyövelvoitteet, alihankintaehdot ja dokumentoidun irtautumisstrategian, täsmälleen kuten tytäryhtiö asettaisi ne ulkoiselle pilvipalveluntarjoajalle. Muodollisuus ei ole byrokraattista lisätaakkaa; se on väline, joka muuntaa tytäryhtiön paperilla olevan vastuun todelliseksi vallaksi ytimeen.
Pidä konsolidoitua rekisteriä ja lue sitä riskikarttana. Ylläpidä rekisteriä yhteisö-, osakonsolidoidulla ja konsolidoidulla tasolla (28 artiklan 3 kohta) ja kohtele konsolidoitua näkymää ei ilmoitusrutiinina vaan ryhmän karttana sen omasta keskittymästä, panoksena keskittymäriskin arviointiin (29 artikla) ja siitä seuraavaan häiriönsietokyvyn investointiin.
Keskitä poikkeaman tosiseikat, hajauta ilmoitus. Pyöritä yhtä poikkeamataksonomiaa, yhtä perussyyprosessia ja yhtä kelloa ryhmän tietoturvavalvomosta, ja syötä yksi johdonmukainen selostus mistä tahansa ytimen poikkeamasta kunkin asianosaisen tytäryhtiön omaan raportointiin, jonka kyseinen tytäryhtiö omistaa ja toimittaa omalle viranomaiselleen (18–19 artikla). Ryhmä toimittaa yhden totuuden; kukin yhteisö täyttää oman velvoitteensa.
Testaa ydin kerran kaikkien sen varassa olevien puolesta. Suunnittele häiriönsietokyvyn ja uhkaperusteinen testaus jaetusta ytimestä ulospäin käyttäen DORAn säännöksiä yhdistetystä ja ryhmätason testauksesta (26–27 artikla), niin että se, mikä kantaa keskittymää, testataan asianmukaisesti ja harvoin eikä toistuvasti ja ohuesti, kunkin tytäryhtiön kriittiset toiminnot mukaan luettuina ja kunkin tytäryhtiön toimiessa havaintojen pohjalta.
Mikään näistä ei peru keskittämistä; kukin kytkee uudelleen velvollisuuden, jonka DORA asetti tytäryhtiölle, siihen hallintaan, jonka ryhmä asetti holdingyhtiöön. Yhdessä ne antavat ryhmälle mahdollisuuden säilyttää kerran rakentamansa alustan ja silti antaa jokaiselle sääntelyn alaiselle yhteisölle, ja jokaiselle kansalliselle valvojalle, sen hallitun, sopimuksellisen, dokumentoidun ja testatun suhteen, jota sääntely edellyttää.
10. Vastaväitteet ja vastaukset
Emoyhtiö ei ole sääntelyn alainen yhteisö, joten DORA ei koske sitä. Suoraan ei; tytäryhtiöidensä kautta täysin. DORA tavoittaa holdingyhtiön ryhmänsisäisenä ICT-palveluntarjoajana velvoittamalla kunkin tytäryhtiön hallitsemaan, tekemään sopimuksen ja valvomaan sitä (3 artiklan 20 kohta, 30 artikla). Ryhmä, joka lukee emoyhtiön toimiluvan puutteen vapaudeksi DORAsta, on erehtynyt pitämään velvoitteen reittiä sen puuttumisena, ja löytää velvoitteen odottamassa jokaisen tytäryhtiön rekisteristä, sopimuksesta ja auditoinnista.
ICT:n keskittäminen parantaa häiriönsietokykyä, joten keskittymä on ominaisuus, ei riski. Molemmat ovat totta, mikä on luvun 4 pointti. Hyvin hoidettu jaettu ydin alentaa kunkin tytäryhtiön omaa, riippumatonta vikaantumistodennäköisyyttä; se samanaikaisesti nostaa todennäköisyyttä yhdelle korreloituneelle tapahtumalle, joka häiritsee koko ryhmää kerralla. DORAn keskittymäsäännökset (29 artikla) ovat olemassa juuri siksi, että toinen vaikutus on todellinen ja näkymätön minkä tahansa yksittäisen yhteisön sisältä. Suunnittelutehtävä on saada ensimmäinen hyöty samalla kun nähdään, hinnoitellaan ja lievennetään toista, ei kiistää, että vaihtosuhde on olemassa.
Täyden 30 artiklan sopimuksen kirjoittaminen emoyhtiön ja sen oman tytäryhtiön välille on juridista teatteria. Niin se olisi, jos sopimuksen ainoa tarkoitus olisi täyttää tarkistuslista. Sen todellinen tarkoitus on antaa tytäryhtiön hallitukselle, joka on lain mukaan vastuussa ytimestä, jota se ei omista, täytäntöönpanokelpoiset oikeudet tietoon, auditointiin, avustukseen ja irtautumiseen tuon ytimen osalta. Ilman niitä hallituksen lakisääteinen vastuu (5 artikla) on nimellinen. Muodollisuus on se mekanismi, joka tekee vastuusta harjoitettavan, ja ryhmänsisäinen asetelma, jossa vastapuoli on sisaryhteisö samalla perimmäisellä omistajalla, on juuri se paikka, jossa epämuodolliset järjestelyt yleensä jättävät nuo oikeudet kirjaamatta.
Yhdistetty testaus päästää ryhmän yksittäisestä testausvelvoitteesta. Ei päästä. Yhdistäminen (26–27 artikla) on tapa testata jaettu ydin tehokkaasti ja turvallisesti, ei tapa täyttää yhteisön velvoite osoittamalla jonkun toisen testiin. Kukin osallistuva tytäryhtiö pysyy yksittäin velvoitettuna varmistamaan, että sen omat kriittiset toiminnot ovat mukana, ja toimimaan havaintojen pohjalta; yhdistäminen koskee sitä, kuinka testi tehdään, ei sitä, kenen velvollisuus se on.
11. Rajoitukset
Tämä on käytännön toimijoille suunnattu analyysi, ja sen rajat tulisi todeta selvästi. Se ei ole oikeudellinen neuvonta; määräävä teksti on asetus ja sen tason 2 säädökset, luettuina Euroopan valvontaviranomaisten ja kunkin asianomaisen kansallisen toimivaltaisen viranomaisen ohjeistuksen kanssa, ja ryhmän oman lakimiehen on kartoitettava tässä esitetty yleinen rakenne sen erityisiin yhteisöihin, toimilupiin ja jäsenvaltioihin. Artiklaviittaukset koskevat DORAa sellaisena kuin se oli vuoden 2025 alussa, silloin hyväksyttyine delegoituine ja täytäntöönpanosäädöksineen; teknisten standardien yksityiskohdat ja valvontakäytäntö niiden alla kehittyvät edelleen. Luvun 4 malli on luonnos, jonka suureet on määritelty riittävän selkeästi mitattaviksi, mutta jonka funktiomuodot ja havainnollistavat arvot on valittu tekemään mekanismi näkyväksi, ei estimoitu ryhmän datasta; ryhmän tulisi täyttää , ja omasta arkkitehtuuristaan ja poikkeamahistoriastaan ennen minkään johtopäätöksen tekemistä käyristä. Artikkeli käsittelee myös yleistä ja selkeää tapausta, jossa on yksi keskitetty ydin ja selkeä emo–tytär-jako; todellisilla ryhmillä on useita ytimiä, osittainen keskittäminen, välissä olevia holdingeja, ryhmänsisäisen palveluntarjoajan takana olevia jaettuja ulkoisia palveluntarjoajia ja toimintoja, jotka ovat kriittisiä yhdessä jäsenvaltiossa eivätkä toisessa, joista kukin mutkistaa kuvaa muuttamatta sen kahta perusongelmaa.
12. Johtopäätös
Yleiseurooppalainen rahoitusryhmittymä, joka pyörittää kriittistä ICT:tään keskuksesta ja sääntelyn alaista liiketoimintaansa reunoilta, on rakentanut järkevimmän rakenteen tehokkuuden kannalta ja kömpelöimmän DORAn kannalta. Sääntely sitoo kutakin tytäryhtiötä yksittäin, olettaa kunkin hallitsevan omaa ICT:tään ja huomaa sen sijaan, että yksi jaettu ydin, jonka toimittaa emoyhtiö, jonka sääntely tavoittaa vain toisen käden kautta, hallitsee niitä kaikkia. Tästä seuraa kaksi ongelmaa: velvollisuus noudattaa sijaitsee siellä, missä hallinta ei, ja ICT:n keskittäminen tiivistää ryhmän riskin yhteen korreloituneeseen pisteeseen, jonka vikaantuminen häiritsee jokaista tytäryhtiötä kerralla ja raportoidaan jokaiselle valvojalle erikseen. Olemme esittäneet molemmat, mallintaneet jälkimmäisen osoittaaksemme, että keskittäminen vaihtaa alemman yhteisökohtaisen vikaantumistodennäköisyyden korkeampaan ryhmän laajuiseen korreloituneeseen, ja lukeneet tuloksen DORAn rekisteriä, keskittymää, sopimuksia, poikkeamia, testausta ja hallintoa koskevia säännöksiä vasten.
Vastaus ei ole luopua keskitetystä ytimestä vaan hallita sitä, kuten DORA edellyttää: yksi ryhmäkehys, joka on jokaisen hallituksen nähtävissä, ryhmänsisäiset sopimukset kirjoitettuina kuin ulkoiselle toimittajalle, konsolidoitu rekisteri luettuna keskittymäkarttana, yksi joukko poikkeaman tosiseikkoja hajautettuna moneen ilmoitukseen ja jaettu ydin testattuna kerran kaikkien sen varassa olevien puolesta. Kukin toimenpide kytkee uudelleen velvollisuuden, jonka sääntely asetti tytäryhtiölle, siihen hallintaan, jonka ryhmä asetti holdingyhtiöön, niin että sen, minkä ryhmä rakensi kerran, voi pyörittää vaatimustenmukaisesti jokainen siitä riippuvainen yhteisö. Syvempi oppi on se, jonka opettamiseksi DORA kirjoitettiin: että operatiivinen häiriönsietokyky ei ole alustan ominaisuus vaan sitä ympäröivien järjestelyjen ominaisuus, ja että ryhmässä nuo järjestelyt, eivät omistuskaavio, ovat se, mikä ratkaisee, onko yksittäinen tehokkuuden piste myös yksittäinen vikaantumisen piste.
Liite A. Malli kokonaisuudessaan
Luvun 4 malli käyttää neljää suuretta, jotka kaikki ryhmä voi estimoida omasta arkkitehtuuristaan ja poikkeamahistoriastaan. Keskittämissuhde on se osuus ryhmän sääntelyn alaisista tytäryhtiöistä, joiden kriittiset tai tärkeät toiminnot ovat riippuvaisia jaetusta ytimestä; ryhmä voi lukea sen konsolidoidusta rekisteristä (28 artiklan 3 kohta) laskemalla tytäryhtiöistään, kuinka moni luettelee ryhmänsisäisen ytimen kriittisen toiminnon takana. Ytimen vikaantumistodennäköisyys on todennäköisyys sille, että jaettu ydin kärsii riittävän vakavan häiriön häiritäkseen riippuvaisen tytäryhtiön kriittistä toimintoa valittuna ajanjaksona; se estimoidaan ytimen omasta poikkeamarekisteristä, ei minkään yksittäisen tytäryhtiön rekisteristä. Paikallisen vikaantumisen todennäköisyys on vastaava todennäköisyys tytäryhtiön omalle, jakamattomalle ICT:lle. Lukumäärä on sääntelyn alaisten tytäryhtiöiden määrä.
Riippumaton perustaso on se vertailu, joka tekee keskittymän näkyväksi. Jos jaettua ydintä ei olisi, kunkin tytäryhtiön vikaantuessa riippumattomasti todennäköisyydellä , todennäköisyys sille, että ainakin kaksi tytäryhtiötä häiriintyisi samalla ajanjaksolla, olisi , joka pienelle :lle on suunnilleen , toisen kertaluokan suure. Jaetun ytimen kanssa saman todennäköisyyden johtava termi on kerrottuna todennäköisyydellä sille, että ainakin kaksi tytäryhtiötä on kytketty, ensimmäisen kertaluokan suure :ssa. Näiden kahden suhde on se kerroin, jolla keskittäminen nostaa ryhmän altistumista samanaikaisille, monta yhteisöä koskeville tapahtumille, ja se on suuri aina, kun ei ole paljon pienempi kuin , mitä se lähes koskaan ei ole. Tämä on muodollinen sisältö väitteelle, että keskittymä kytkee tytäryhtiöt yhteen riskiin sen sijaan, että se jakaisi riskin niiden kesken.
Kaksi sudenkuoppaa ansaitsee huomion. Ensimmäinen on :n estimointi yhden tytäryhtiön ytimestä saamasta kokemuksesta, mikä aliarvioi sen, koska tietty tytäryhtiö näkee vain ne ytimen poikkeamat, jotka sattuivat häiritsemään sitä; on luettava ytimen omasta rekisteristä kaikkien riippuvaisten yli. Toinen on :n käsitteleminen kiinteänä, kun se on päätös: ryhmä valitsee toiminto kerrallaan, kuinka paljon kytkeä ytimeen, ja mallin arvo on siinä, että se osoittaa kunkin tuon valinnan lisäyksen kustannuksen korreloituneena ryhmän laajuisena riskinä, niin että valinta tehdään kuvan 2 vaihtosuhde mielessä eikä pelkästään tehokkuusperustein.
Liite B. Ryhmänsisäisten sopimusmääräysten tarkistuslista
Alla oleva tarkistuslista kokoaa ne 30 artiklan määräykset, jotka tytäryhtiön tulisi varmistaa sopimuksessaan kriittisen tai tärkeän toiminnon ryhmänsisäisestä toimituksesta. Se ei korvaa asetusta tai oikeudellista neuvontaa; se on työlista ryhmän keskitetyn IT-toiminnon ja sen tytäryhtiöiden hallitusten väliseen suunnittelukeskusteluun. Kukin määräys on sellainen, jonka tytäryhtiö tarvitsee täyttääkseen ytimen osalta, jota se ei omista, velvollisuuden, jonka DORA sille asettaa; ryhmänsisäinen asetelma on se paikka, jossa kukin jätetään useimmiten implisiittiseksi ja joka tulisi sen sijaan kirjata.
Taulukko 2. Ryhmänsisäiset sopimusmääräykset kriittiselle tai tärkeälle toiminnolle (30 artikla). Kukin on oikeus, jonka tytäryhtiö tarvitsee siihen jaettuun ytimeen, josta se on riippuvainen mutta jota se ei hallitse.
| Määräys | Miksi tytäryhtiö tarvitsee sen |
|---|---|
| Palvelutasot ja sijainnit | Tietääkseen, mihin se luottaa ja missä sen data ja käsittely sijaitsevat |
| Pääsy, tarkastus ja auditointi | Varmentaakseen ytimen kontrollit itse, kuten sen hallituksen vastuu edellyttää |
| Poikkeama-avustus ja -ilmoitus | Saadakseen tiedon ytimen poikkeamasta ajoissa täyttääkseen oman raportointimääräaikansa |
| Yhteistyö viranomaisten kanssa | Antaakseen valvojansa tavoittaa ytimen sen kautta |
| Alihankintaehdot | Nähdäkseen ja hallitakseen sen, mistä ydin itse on riippuvainen (RTS 2025/532) |
| Irtautumisstrategia | Jotta sillä olisi dokumentoitu, testattu suunnitelma siltä varalta, että järjestely päättyy (28 artiklan 8 kohta) |
Lähteet
European Union (2022). Regulation (EU) 2022/2554 of the European Parliament and of the Council of 14 December 2022 on digital operational resilience for the financial sector (Digital Operational Resilience Act). Official Journal of the European Union, L 333, 1–79. https://eur-lex.europa.eu/eli/reg/2022/2554/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1774 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards specifying ICT risk management tools, methods, processes and policies and the simplified ICT risk management framework. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1774/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1773 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards on the policy on contractual arrangements on the use of ICT services supporting critical or important functions. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1773/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1502 supplementing Regulation (EU) 2022/2554 with regard to criteria for the designation of ICT third-party service providers as critical for financial entities. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1502/oj
European Commission (2024). Commission Implementing Regulation (EU) 2024/2956 laying down implementing technical standards for the application of Regulation (EU) 2022/2554 with regard to the standard templates for the register of information. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_impl/2024/2956/oj
European Commission (2025). Commission Delegated Regulation (EU) 2025/532 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards specifying the elements a financial entity must determine and assess when subcontracting ICT services supporting critical or important functions. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2025/532/oj
European Supervisory Authorities (EBA, EIOPA and ESMA) (2024). Final report on draft regulatory technical standards on subcontracting under Article 30(5) of Regulation (EU) 2022/2554 (JC 2024 53). Joint Committee of the European Supervisory Authorities. https://www.esma.europa.eu/sites/default/files/2024-07/JC_2024_53_Final_report_DORA_RTS_on_subcontracting.pdf
Basel Committee on Banking Supervision (2021). Principles for operational resilience. Bank for International Settlements. https://www.bis.org/bcbs/publ/d516.htm
Financial Stability Board (2019). Third-party dependencies in cloud services: Considerations on financial stability implications. https://www.fsb.org/2019/12/third-party-dependencies-in-cloud-services-considerations-on-financial-stability-implications/
Financial Stability Board (2023). Enhancing third-party risk management and oversight: A toolkit for financial institutions and financial authorities. https://www.fsb.org/2023/12/enhancing-third-party-risk-management-and-oversight-a-toolkit/
European Systemic Risk Board (2022). Mitigating systemic cyber risk. European Systemic Risk Board. https://www.esrb.europa.eu/pub/pdf/reports/esrb.SystemicCyberRisk220127~b6655fa027.en.pdf
European Banking Authority (2019). Guidelines on outsourcing arrangements (EBA/GL/2019/02). https://www.eba.europa.eu/regulation-and-policy/internal-governance/guidelines-on-outsourcing-arrangements
European Union Agency for Cybersecurity (ENISA) (2023). ENISA threat landscape 2023. https://www.enisa.europa.eu/publications/enisa-threat-landscape-2023
Perrow, C. (1999). Normal accidents: Living with high-risk technologies (Updated ed.). Princeton University Press. ISBN 978-0-691-00412-9.
Leveson, N. G. (2011). Engineering a safer world: Systems thinking applied to safety. MIT Press. ISBN 978-0-262-01662-9.
Kaufman, G. G., & Scott, K. E. (2003). What is systemic risk, and do bank regulators retard or contribute to it? The Independent Review, 7(3), 371–391. https://www.independent.org/pdf/tir/tir_07_3_scott.pdf