
Maret 2025
DORA regulated IT compliance at holding companies that service local subsidiaries across the EU
Ketika induk perusahaan menjalankan TIK kritis dan setiap anak perusahaan memikul kewajiban regulasi: asimetri kepatuhan–kendali dan risiko konsentrasi grup keuangan tersentralisasi, serta cara mendesain untuk keduanya
Abstrak
Digital Operational Resilience Act (DORA), Regulation (EU) 2022/2554, telah berlaku bagi sektor keuangan UE sejak 17 January 2025, dan ia mengikat setiap entitas yang diatur secara individual: setiap bank, perusahaan asuransi, perusahaan pembayaran, atau perusahaan investasi harus sendiri mengelola risiko TIK-nya, melaporkan insiden besarnya, menguji ketahanannya, dan menata kelola pihak ketiga TIK-nya. Sebuah struktur grup yang umum berbenturan secara canggung dengan prinsip entitas itu. Sebuah grup keuangan pan-Eropa sering menempatkan bisnis teregulasinya pada anak-anak perusahaan lokal, satu per negara anggota, sementara induk perusahaan atau sebuah perusahaan grup khusus menjalankan TIK kritis secara terpusat dan memasoknya kepada semuanya. Makalah ini menguraikan dua masalah struktural yang diciptakan DORA bagi grup semacam itu dan menawarkan sebuah respons desain. Yang pertama adalah asimetri kepatuhan–kendali: kewajiban untuk patuh berada pada setiap anak perusahaan, yang tidak mengendalikan TIK, sementara kendali berada di holding, yang sering kali bukan entitas yang diatur sehingga dijangkau DORA hanya secara tidak langsung, sebagai penyedia layanan TIK intragrup yang diperlakukan regulasi seperti pihak ketiga mana pun. Yang kedua adalah risiko konsentrasi: satu inti bersama mengubah apa yang semestinya berupa kegagalan-kegagalan independen dan dapat didiversifikasi di seluruh grup menjadi satu peristiwa modus-bersama yang berkorelasi, yang dapat mengganggu setiap anak perusahaan sekaligus dan, karena masing-masing harus melapor ke pengawas nasionalnya sendiri, muncul sebagai banyak pelaporan serentak di banyak negara anggota. Kami menyajikan sebuah model minimal yang memisahkan probabilitas kegagalan setiap anak perusahaan dari peristiwa berkorelasi seluruh grup yang diciptakan inti bersama, dan menunjukkan bahwa sentralisasi dapat menurunkan yang pertama sembari menaikkan yang kedua dari risiko orde-dua yang dapat diabaikan menjadi risiko orde-satu; kami membaca hasilnya terhadap ketentuan register informasi, risiko konsentrasi, dan kontraktual DORA (Articles 28–30), rezim pelaporan insidennya (Articles 17–19), rezim pengujiannya (Articles 24–27), serta aturannya bahwa tanggung jawab badan manajemen tidak dapat didelegasikan (Article 5). Kami menutup dengan sebuah model operasi target: sebuah kerangka risiko TIK grup yang dijalankan sebagai layanan bersama namun terlihat dan dapat ditantang oleh dewan setiap anak perusahaan, kontrak intragrup yang ditulis seolah-olah kepada vendor eksternal, sebuah register terkonsolidasi, satu taksonomi insiden yang menyuplai banyak pelaporan regulasi, dan pengujian bersama atas inti bersama. Ini adalah analisis yang ditujukan bagi praktisi bagi grup yang mengimplementasikan DORA, bukan nasihat hukum.
Kata kunci: DORA; Undang-Undang Ketahanan Operasional Digital; Regulation (EU) 2022/2554; risiko pihak ketiga TIK; penyedia layanan TIK intragrup; ketahanan operasional; risiko konsentrasi; kegagalan modus-bersama; grup keuangan; register informasi; pelaporan insiden; pengujian penetrasi berbasis ancaman; fungsi kritis atau penting; regulasi keuangan UE
1. Pendahuluan
Sebuah grup keuangan besar yang beroperasi di seluruh Uni Eropa jarang beroperasi sebagai satu entitas hukum. Ia beroperasi sebagai sebuah induk dan sederet anak perusahaan, biasanya satu perusahaan teregulasi per negara anggota, masing-masing memegang izinnya sendiri, masing-masing bertanggung jawab kepada pengawas nasionalnya sendiri, masing-masing dibentuk oleh aturan lokal di atas aturan Eropa bersama. Alasannya sebagian historis, sebagian regulatoris, dan sebagian komersial: izin bersifat nasional, pengawas bersifat nasional, dan sebuah entitas lokal dengan nama lokal dan neraca lokal lebih mudah untuk diberi izin, diawasi, dan dijual. Yang disentralisasi grup itu, hampir selalu, adalah teknologi informasinya. Membangun platform perbankan inti yang sama, sistem administrasi polis yang sama, pusat data yang sama, pusat operasi keamanan yang sama sebelas kali adalah pemborosan, maka grup membangunnya satu kali, di induk atau di perusahaan TI grup khusus, dan memasoknya kepada setiap anak perusahaan sebagai layanan bersama. Bisnisnya lokal; perpipaannya terpusat.
Digital Operational Resilience Act memotong lintas pengaturan ini dengan cara yang mudah luput sampai ia diimplementasikan. DORA, Regulation (EU) 2022/2554, telah berlaku sejak 17 January 2025, dan unit dasarnya adalah entitas teregulasi individual, bukan grup (DORA, Arts 1–2). Setiap anak perusahaan harus sendiri memelihara kerangka manajemen risiko TIK, mengklasifikasikan dan melaporkan insiden besarnya sendiri, menguji ketahanannya sendiri, memelihara register pihak ketiga TIK-nya sendiri, dan menata kelolanya di bawah dewannya sendiri (DORA, Arts 5–30). Regulasi tidak peduli bahwa anak perusahaan tidak membangun platform yang dijalankannya dan tidak dapat mengubahnya; kewajiban itu tetap milik anak perusahaan. Dan ketika grup berpaling kepada entitas yang memang membangun platform itu, yakni induk, ia mendapati bahwa DORA telah menamai hubungan itu: sebuah perusahaan grup yang memasok TIK kepada entitas-entitas teregulasi grupnya sendiri adalah sebuah penyedia layanan TIK intragrup, dan DORA memperlakukannya, untuk hampir setiap tujuan, sebagai pihak ketiga (DORA, Art 3(20)).
Dua masalah menyusul, dan keduanya adalah subjek makalah ini. Yang pertama adalah ketidaksesuaian antara tempat kewajiban berada dan tempat kendali berada. DORA menempatkan kewajiban pada anak perusahaan dan membiarkan kendali di holding, dan holding, jika ia sendiri bukan entitas keuangan teregulasi, berada di luar jangkauan langsung regulasi, tersentuh hanya melalui kontrak dan pengawasan yang wajib dikenakan anak-anak perusahaannya kepadanya. Kami menyebut ini asimetri kepatuhan–kendali, dan Bagian 3.1 membedahnya. Yang kedua adalah bahwa mensentralisasi TIK mengkonsentrasikan risiko. Sebuah inti bersama adalah satu titik yang kegagalannya bukan masalah satu anak perusahaan melainkan masalah setiap anak perusahaan sekaligus, sebuah peristiwa modus-bersama yang berkorelasi alih-alih peristiwa independen yang dapat didiversifikasi, dan karena setiap anak perusahaan yang terdampak harus melapor ke pengawasnya sendiri, satu kegagalan teknis menjadi sederet pelaporan regulasi serentak di seluruh Uni. Bagian 3.2 menguraikan ini dan Bagian 4 memodelkannya.
Kontribusinya adalah sebuah diagnosis dan sebuah desain, bukan komentar hukum. Kami menyatakan dua masalah struktural itu secara lugas, memberikan sebuah model kuantitatif kecil tentang masalah konsentrasi sehingga sebuah grup dapat melihat bagaimana derajat sentralisasinya mempertukarkan keandalan per entitas dengan risiko berkorelasi seluruh grup (Bagian 4), dan menelusuri apa yang dituntut kewajiban-kewajiban utama DORA, yakni register dan kontrak (Bagian 5), pelaporan insiden (Bagian 6), pengujian (Bagian 7), dan tata kelola (Bagian 8), dari sebuah grup tersentralisasi secara khusus. Bagian 9 mengusulkan sebuah model operasi target yang memenuhi regulasi sambil mempertahankan efisiensi yang membuat grup mensentralisasi sejak awal. Bagian 10 hingga 12 menjawab keberatan, menyatakan keterbatasan, dan menyimpulkan. Pertanyaan yang mengalir di seluruh makalah adalah: bagaimana sebuah grup patuh, entitas demi entitas, terhadap sebuah regulasi yang mengandaikan setiap entitas mengendalikan TIK-nya sendiri, padahal kenyataannya satu inti bersama mengendalikan mereka semua?
2. Apa yang diwajibkan DORA, dan kepada siapa
2.1 Lima pilar
DORA menata ketahanan operasional sebuah entitas keuangan ke dalam lima area, dan patut disebut sekali karena masalah grup menyentuh kelimanya. Yang pertama adalah manajemen risiko TIK (Chapter II, Arts 5–16): sebuah kerangka tata kelola dan kendali, dimiliki oleh badan manajemen, yang mencakup identifikasi, perlindungan, deteksi, respons, dan pemulihan, dengan sebuah kerangka tersederhana yang lebih ringan tersedia bagi entitas-entitas tertentu yang lebih kecil (Art 16). Yang kedua adalah manajemen dan pelaporan insiden terkait TIK (Chapter III, Arts 17–23): sebuah proses untuk mendeteksi dan menangani insiden, sebuah klasifikasi terharmonisasi atas tingkat keparahannya (Art 18), dan sebuah kewajiban untuk melaporkan insiden besar kepada otoritas yang berwenang menurut jadwal tetap berupa laporan awal, antara, dan akhir (Art 19). Yang ketiga adalah pengujian ketahanan operasional digital (Chapter IV, Arts 24–27): sebuah program pengujian rutin untuk setiap entitas, dan pengujian penetrasi berbasis ancaman tingkat lanjut (TLPT) sekurang-kurangnya setiap tiga tahun bagi mereka yang disebut otoritas sebagai signifikan (Arts 26–27). Yang keempat adalah manajemen risiko pihak ketiga TIK (Chapter V, Arts 28–44), yang di sinilah struktur grup menggigit paling keras, dan yang kami bahas panjang lebar di bawah. Yang kelima adalah berbagi informasi tentang ancaman siber (Chapter VI, Art 45), yang bersifat sukarela dan tidak perlu menahan kita di sini.
2.2 Prinsip entitas
Fitur DORA yang mengatur segala sesuatu dalam makalah ini adalah bahwa kewajibannya melekat pada entitas individual yang diberi izin. Sebuah grup perbankan tidak diberi izin; anak-anak perusahaan banknyalah yang diberi izin. Ketentuan cakupan DORA mendaftar jenis-jenis entitas keuangan yang diikatnya, dan masing-masing adalah entitas yang memegang izin (Art 2). Konsekuensinya adalah bahwa kepatuhan dinilai, dan ditegakkan, satu entitas pada satu waktu, oleh otoritas yang berwenang atas entitas itu sendiri. Tidak ada izin grup yang patuh atas nama anak-anak perusahaan, dan tidak ada satu pengawas Eropa tunggal yang kepadanya grup secara keseluruhan bertanggung jawab atas ketahanannya. Register informasi adalah satu-satunya tempat dimensi grup menjadi eksplisit: sebuah entitas harus memeliharanya bukan hanya pada tingkatnya sendiri tetapi, apabila ia bagian dari sebuah grup, juga pada tingkat sub-konsolidasi dan konsolidasi (Art 28(3)), sehingga sebuah entitas yang mengonsolidasikan menyusun pandangan seluruh grup. Tetapi kewajiban untuk patuh, untuk menata kelola, untuk melapor, dan untuk menguji tetap milik anak perusahaan individual, dan tidak dapat dilepaskan dengan menunjuk ke atas kepada induk.
2.3 TIK intragrup adalah TIK pihak ketiga
Fitur kedua yang mengatur makalah ini adalah perlakuan DORA terhadap TIK yang dipasok dari dalam grup. Wajar untuk mengandaikan bahwa layanan yang diterima sebuah anak perusahaan dari induknya sendiri bersifat internal, dan berada di luar rezim pihak ketiga yang disasar DORA pada vendor eksternal. DORA menutup andaian itu. Ia mendefinisikan sebuah penyedia layanan TIK intragrup sebagai suatu usaha yang merupakan bagian dari grup dan menyediakan layanan TIK terutama kepada entitas-entitas grup yang sama (Art 3(20)), dan ia membawa penyedia semacam itu ke dalam aturan pihak ketiga: anak perusahaan yang menerima harus mencatat pengaturan itu dalam registernya (Art 28(3)), menata kelolanya di bawah sebuah kontrak tertulis yang memuat ketentuan-ketentuan wajib (Art 30), menilai konsentrasi yang diciptakannya (Art 29), dan memegang pengaturan keluar untuknya apabila ia mendukung sebuah fungsi kritis atau penting (Art 28(8)). Sifat intragrup dari hubungan itu adalah sesuatu yang harus dicatat, bukan alasan untuk pengecualian. Singkatnya, ketika induk memasok platform, DORA membaca induk sebagai penyedia pihak ketiga dan anak perusahaan sebagai pelanggannya, dengan semua kewajiban yang akan dipikul pelanggan sebuah vendor cloud atau perangkat lunak eksternal. Sebuah grup yang memperlakukan hubungan itu sebagai urusan internal belaka, yang ditata kelola oleh sebuah katalog layanan dan pembebanan ulang antarperusahaan alih-alih sebuah kontrak yang patuh-DORA, tidaklah patuh.
3. Pola holding tersentralisasi
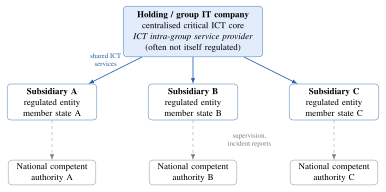
Gambar 1 menggambarkan pola yang menjadi pokok makalah ini. Sebuah holding atau perusahaan TI grup menjalankan inti TIK kritis dan memasoknya kepada beberapa anak perusahaan teregulasi, masing-masing di negara anggotanya sendiri dan masing-masing diawasi oleh otoritas nasionalnya sendiri yang berwenang. Anak panah layanan mengalir ke bawah dari inti; anak panah pengawasan dan pelaporan insiden mengalir dari setiap anak perusahaan ke otoritasnya sendiri. Dua masalah dari Pendahuluan terlihat dalam gambar itu: hal yang mengikat grup menjadi satu, yakni inti, dipasok oleh sebuah entitas yang dijangkau regulator hanya secara tidak langsung, dan sebuah kegagalan di puncak diagram merambat ke setiap cabang sekaligus sementara pelaporannya terpecah di setiap otoritas di bagian bawah.
3.1 Asimetri kepatuhan–kendali
Dalam sebuah entitas buku teks, perusahaan yang memikul kewajiban DORA juga menjalankan sistemnya, sehingga kewajiban dan tuas untuk melepaskannya berada di tangan yang sama. Grup tersentralisasi memisahkan keduanya. Anak perusahaan memikul kewajiban, karena ia adalah entitas yang diberi izin, tetapi ia tidak menjalankan inti, tidak dapat menambalnya, tidak dapat memilih arsitekturnya, tidak dapat menetapkan sasaran pemulihannya, dan tidak dapat, sendirian, mengujinya. Holding menjalankan inti dan memegang semua tuas itu, tetapi ia tidak memikul kewajiban DORA langsung jika ia sendiri bukan entitas keuangan yang diberi izin, yang biasanya memang bukan bagi sebuah perusahaan TI atau holding murni. Regulasi mengantisipasi persis hal ini dan mengelilinginya: ia menjangkau holding melalui anak perusahaan, dengan mewajibkan anak perusahaan mengenakan, lewat kontrak, hak akses, audit, kerja sama, pemberitahuan insiden, pengujian, dan keluar yang memungkinkan anak perusahaan melepaskan sebuah kewajiban atas sistem yang tidak dimilikinya (Art 30). Kepatuhan anak perusahaan karena itu bergantung pada kekuatan kontraktualnya atas induknya sendiri, yang merupakan hal yang tidak biasa dan tidak nyaman untuk harus dijalankan.
Asimetri itu memiliki sisi praktis yang tajam. Dewan sebuah anak perusahaan diberitahu oleh DORA bahwa ia pada akhirnya bertanggung jawab atas risiko TIK entitas dan tidak dapat mendelegasikan tanggung jawab itu (Art 5(2)); namun pengaruh nyata dewan atas inti yang menanggung sebagian besar risiko itu mengalir melalui sebuah fungsi grup yang melapor kepada induk, bukan kepadanya. Jika dewan sekadar memercayai pusat, ia telah mendelegasikan dalam substansi apa yang tidak boleh didelegasikannya dalam hukum. Jika ia mencoba menjalankan pengawasan yang sungguh-sungguh, ia membutuhkan informasi, jaminan, dan hak yang tidak disediakan oleh sebuah hubungan intragrup yang serampangan. Respons desainnya, yang dikembangkan di Bagian 9, adalah memberikan hubungan itu formalitas yang akan dimilikinya dengan vendor eksternal justru agar dewan anak perusahaan dapat melihat ke dalam dan menantang inti, serta membangun kerangka grup sedemikian rupa sehingga pengawasan setiap dewan menjadi masukan yang nyata alih-alih basa-basi.
3.2 Risiko konsentrasi
Masalah kedua adalah bahwa inti bersama itu merupakan sebuah konsentrasi. DORA menamai risiko konsentrasi secara langsung dan mewajibkan setiap entitas menilainya sebelum berkontrak dan menjaganya tetap ditinjau, secara eksplisit termasuk risiko dari pengaturan intragrup dan dari penyedia yang sulit disubstitusi (Art 29). Dalam sebuah grup tersentralisasi konsentrasi itu nyaris total: satu inti, satu pusat operasi keamanan, satu set pengaturan pemulihan, yang melayani setiap entitas teregulasi dalam grup. Alasan efisiensi untuk ini justru adalah bahayanya. Platform tunggal yang sama yang lebih murah dibangun dan lebih mudah diamankan sekali juga merupakan satu titik yang kegagalannya ditanggung bersama oleh semua yang bergantung padanya. Di mana sebuah grup federatif berisi anak-anak perusahaan yang masing-masing menjalankan TIK-nya sendiri akan mengalami kegagalan satu per satu, secara independen, sebuah grup tersentralisasi mengalaminya bersama-sama, karena kegagalan itu memiliki penyebab yang sama.
Inilah perbedaan antara kegagalan independen dan modus-bersama yang telah lama ditegaskan literatur keselamatan dan risiko sistemik (Perrow, 1999; Leveson, 2011; ESRB, 2022). Kegagalan independen terdiversifikasi: peluang bahwa banyak jatuh sekaligus adalah hasil perkalian probabilitas-probabilitas kecil, dan amat sangat kecil. Kegagalan modus-bersama tidak terdiversifikasi: ketika penyebab bersama gagal, segala sesuatu di hilirnya gagal bersama-sama, dan ketahanan grup dibatasi oleh ketahanan komponen bersama terlemahnya, bukan diperbaiki oleh jumlah entitas yang menyebarkan beban. Mengonsentrasikan TIK tidak menyebarkan risiko ke seluruh anak perusahaan; ia menggandengkan anak-anak perusahaan ke satu risiko tunggal. Bagian berikutnya membuat poin itu persis.
4. Model minimal risiko grup yang berkorelasi
Model ini adalah sebuah sketsa, dimaksudkan untuk membuat mekanismenya eksplisit dan untuk membiarkan sebuah grup menalar derajat sentralisasinya sendiri, bukan sebuah estimasi risiko yang terkalibrasi. Ia memisahkan kegagalan yang dialami sebuah anak perusahaan sendiri dari kegagalan yang dialami seluruh grup bersama-sama, dan menunjukkan bagaimana sentralisasi memindahkan risiko dari jenis pertama ke jenis kedua.
4.1 Gangguan per entitas
Pertimbangkan sebuah grup berisi anak perusahaan teregulasi. Sebuah pangsa dari mereka, yang akan kita perlakukan sebagai probabilitas bahwa sembarang anak perusahaan bergantung pada inti bersama holding untuk sebuah fungsi kritis atau penting, terhubung ke inti; sebut sebagai rasio sentralisasi. Dalam suatu periode tertentu inti bersama mengalami sebuah gangguan kritis dengan probabilitas . Ini adalah peristiwa modus-bersama: ketika ia terjadi, setiap anak perusahaan yang terhubung terganggu pada saat yang sama, karena alasan yang sama. Secara independen dari inti, TIK lokal setiap anak perusahaan sendiri gagal dalam periode itu dengan probabilitas . Sebuah anak perusahaan yang terhubung karena itu terganggu ketika inti atau TIK lokalnya sendiri gagal,
Persamaan 1. Sebuah anak perusahaan yang terhubung terganggu ketika inti bersama atau TIK lokalnya sendiri gagal.
yang merupakan angka yang dilihat dewan sebuah anak perusahaan tunggal ketika ia melihat catatan insidennya sendiri. Sentralisasi yang menghubungkan anak perusahaan ke inti yang dikelola dengan baik cenderung menurunkan , karena sebuah platform bersama yang profesional biasanya dikelola lebih baik daripada platform lokal yang kecil, sehingga dapat turun seiring grup mensentralisasi. Dilihat satu entitas pada satu waktu, sentralisasi memperbaiki ketahanan, dan inilah paruh jujur dari alasan efisiensi.
4.2 Dari independen menjadi berkorelasi
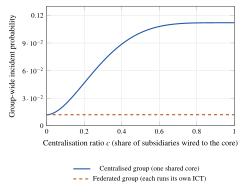
Grup tidak mengalami risikonya satu entitas pada satu waktu. Yang penting bagi grup, dan bagi regulator, adalah peluang bahwa beberapa anak perusahaan terganggu pada saat yang sama, karena itulah peristiwa yang bersifat sistemik, lintas batas, dan dapat dilaporkan secara serentak. Tanpa inti bersama, satu-satunya cara dua anak perusahaan jatuh bersama adalah jika dua di antaranya kebetulan gagal secara lokal dalam periode yang sama, sebuah kebetulan peristiwa independen yang probabilitasnya berorde , yaitu kecil orde-dua. Dengan inti bersama, satu gangguan inti merobohkan setiap anak perusahaan yang terhubung sekaligus, sehingga probabilitas sebuah peristiwa serentak multi-entitas berorde probabilitas kegagalan inti itu sendiri,
Persamaan 2. Sebuah inti bersama menjadikan insiden serentak multi-entitas sebuah peristiwa orde-satu dalam probabilitas kegagalan inti itu sendiri.
di mana bagian dalam kurung adalah probabilitas bahwa sekurang-kurangnya dua dari anak perusahaan terhubung, sehingga sebuah kegagalan inti mengganggu sekurang-kurangnya dua sekaligus. Poinnya bukanlah bentuk persisnya melainkan ordenya: sentralisasi mengubah probabilitas sebuah peristiwa seluruh grup dari orde-dua dalam sebuah probabilitas lokal kecil menjadi orde-satu dalam probabilitas inti. Sebuah inti yang gagal hanya sesekali tetaplah, sebagai sumber kegagalan serentak multi-entitas, jauh lebih berbahaya daripada jumlah risiko-risiko independen anak-anak perusahaan, karena kegagalannya ditanggung bersama alih-alih disebarkan. Gambar 2 menggambar probabilitas ini terhadap rasio sentralisasi untuk kedua arsitektur: sebuah grup terfederasi, dengan setiap anak perusahaan pada TIK-nya sendiri, menahannya datar mendekati nol, sementara probabilitas grup tersentralisasi menanjak menjauh dari garis dasar itu seiring lebih banyak bagian grup dihubungkan ke inti bersama.
4.3 Pengganda beban regulasi
Ada konsekuensi kedua dari peristiwa modus-bersama yang khas bagi DORA dan bagi struktur grup, dan ia menyangkut bukan ketahanan melainkan pelaporan. Karena setiap anak perusahaan adalah entitas teregulasi tersendiri yang bertanggung jawab kepada otoritasnya sendiri yang berwenang (Bagian 2.2), satu kegagalan inti tidak menghasilkan satu laporan insiden; ia menghasilkan satu dari setiap anak perusahaan yang digganggunya, masing-masing ke otoritas yang berbeda, masing-masing menurut jam otoritas itu, mungkin dalam bahasa otoritas itu. Jumlah yang diharapkan dari laporan insiden-besar serentak yang dipicu oleh satu gangguan inti hanyalah jumlah yang diharapkan dari anak perusahaan yang terhubung,
Persamaan 3. Satu kegagalan inti memicu, secara ekspektasi, nc laporan insiden-besar paralel, satu per anak perusahaan yang terganggu kepada pengawasnya sendiri.
sehingga sebuah grup berisi selusin anak perusahaan yang sepenuhnya terhubung ke sebuah inti bersama mengubah satu peristiwa teknis menjadi selusin pelaporan regulasi paralel di selusin yurisdiksi, dalam batas waktu laporan awal DORA, semuanya menggambarkan akar penyebab yang sama. Pengganda beban regulasi ini tak terlihat dalam perencanaan anak perusahaan mana pun dan menjadi terlihat hanya pada tingkat grup, yang justru merupakan tingkat yang tidak dijadikan DORA tanggung jawab satu entitas tunggal. Inilah argumen praktis terkuat untuk koordinasi tingkat-grup yang dibangun Bagian 9.
5. Register, konsentrasi, dan kontrak
Bab pihak ketiga DORA memberikan grup tersentralisasi tiga instrumen yang harus digunakannya, dan masing-masingnya, jika diterapkan dengan jujur, memunculkan masalah-masalah di atas alih-alih menyembunyikannya.
Register informasi (Art 28(3)) adalah sebuah inventaris setiap pengaturan kontraktual untuk layanan TIK, dipelihara menurut sebuah templat standar yang ditetapkan oleh standar teknis implementasi (ITS 2024/2956) dan membedakan pengaturan yang mendukung fungsi kritis atau penting dari yang tidak. Bagi sebuah grup tersentralisasi register adalah tempat ketergantungan intragrup menjadi tak terbantahkan: register setiap anak perusahaan mendaftar holding sebagai penyedia layanan kritisnya, dan register terkonsolidasi yang harus disusun grup (Art 28(3)) menunjukkan, dalam satu halaman, bahwa satu penyedia berada di balik fungsi-fungsi kritis seluruh grup. Sebuah grup yang mengisi register dengan benar telah mendokumentasikan konsentrasinya sendiri; sebuah grup yang tergoda untuk meninggalkan pengaturan intragrup di luar, dengan dalih bahwa ia internal, sekaligus melanggar kewajiban register dan membutakan dirinya terhadap risiko yang justru menjadi alasan keberadaan register. Tabel 1 menguraikan tiga tingkat tempat register dipelihara dan untuk apa masing-masingnya.
Penilaian risiko konsentrasi (Art 29) kemudian mengajukan pertanyaan yang diajukan register: apa yang terjadi jika penyedia ini gagal atau harus diganti? Untuk penyedia eksternal jawabannya adalah sebuah analisis substitusi; untuk inti intragrup ia lebih sulit, karena inti biasanya sama sekali tidak dapat disubstitusi pada cakrawala waktu yang masuk akal mana pun, karena ia dibangun sekali untuk seluruh grup. DORA tidak melarang konsentrasi, tetapi ia mewajibkan entitas untuk melihatnya dan menimbangnya, dan jawaban jujur sebuah grup tersentralisasi, bahwa inti adalah satu titik kegagalan bagi grup dan secara efektif tak tergantikan dalam jangka pendek, itu sendiri adalah temuan yang semestinya mendorong investasi ketahanan dan perencanaan keluar yang juga diwajibkan regulasi (Art 28(8)).
Pengaturan kontraktual (Art 30) adalah mekanisme yang dengannya anak perusahaan memperoleh kekuatan atas sebuah inti yang tidak dimilikinya. DORA menetapkan sebuah batas bawah ketentuan untuk setiap pengaturan dan sebuah daftar yang lebih panjang untuk pengaturan yang mendukung fungsi kritis atau penting: deskripsi tingkat layanan yang lengkap, lokasi layanan dan data, hak akses, inspeksi, dan audit, kewajiban untuk membantu dalam insiden, kerja sama dengan otoritas, hak untuk memantau, syarat atas subkontrak (kini dirinci oleh RTS 2025/532), dan strategi keluar yang terdokumentasi (Arts 28(8), 30(2)–(3)). Latar intragrup tidak melonggarkan satu pun dari ini. Instruksi desainnya, yang dikembangkan di bawah, adalah menulis kontrak intragrup seolah-olah pihak lawannya adalah vendor eksternal yang berjarak lengan, karena hanya itulah cara dewan anak perusahaan memperoleh, di atas kertas, hak-hak yang kalau tidak akan ditolak oleh asimetri.
Tabel 1. Register informasi pada tiga tingkat (Art 28(3)). Sebuah grup tersentralisasi harus memelihara register bukan hanya entitas demi entitas tetapi juga terkonsolidasi, dan tingkat terkonsolidasilah yang mengungkapkan ketergantungan grup pada satu inti bersama tunggal.
| Tingkat | Apa yang dicatatnya | Apa yang diungkapkannya dalam grup tersentralisasi |
|---|---|---|
| Entitas | Pengaturan kontraktual setiap anak perusahaan sendiri untuk layanan TIK, termasuk pasokan intragrup atas inti bersama | Bahwa anak perusahaan bergantung pada holding untuk fungsi kritis atau pentingnya, dan tidak dapat patuh sendiri |
| Sub-konsolidasi | Pengaturan sebuah sub-grup, di mana grup memiliki struktur holding antara | Ketergantungan bersama di dalam sebuah sub-grup regional atau sektoral, dan titik-titik konsentrasi antara |
| Konsolidasi | Seluruh pengaturan di seluruh grup, yang disusun oleh entitas yang mengonsolidasikan | Bahwa satu penyedia intragrup berada di balik fungsi kritis setiap entitas teregulasi dalam grup: konsentrasi, dalam satu halaman |
6. Satu insiden, banyak regulator
Rezim pelaporan insiden adalah tempat pengganda beban regulasi dari Bagian 4 menjadi sebuah masalah operasional. DORA mewajibkan sebuah entitas untuk mengklasifikasikan sebuah insiden terkait TIK terhadap kriteria yang terharmonisasi, dan, jika ia besar, memberitahukannya kepada otoritasnya yang berwenang dengan sebuah laporan awal pada batas waktu yang singkat, lalu sebuah laporan antara seiring gambarannya mengeras, lalu sebuah laporan akhir dengan akar penyebab (Arts 18–19). Kriteria klasifikasi, ambang batas, dan templat diharmonisasi di seluruh Uni oleh aturan Level 2, yang merupakan bantuan; tetapi laporan tetap pergi ke otoritas setiap entitas sendiri, dan jam mulai berjalan bagi setiap entitas ketika entitas itu menjadi sadar.
Bagi sebuah grup tersentralisasi satu kegagalan inti, secara serentak, adalah sebuah insiden besar bagi setiap anak perusahaan yang digganggunya. Setiap anak perusahaan harus mengklasifikasikannya, masing-masing harus memutuskan apakah ia melewati ambang besar, dan masing-masing harus melapor, ke otoritasnya sendiri, dalam batas waktu. Jika anak-anak perusahaan mengklasifikasikan secara independen dan menyusun secara independen, grup menghasilkan serakan laporan yang menggambarkan peristiwa yang sama secara tidak konsisten, tiba pada waktu yang berbeda, dan memaparkan grup pada pertanyaan pengawasan yang jelas tentang mengapa entitas-entitasnya berbeda pendapat tentang apa yang terjadi pada sistem bersama mereka. Moda kegagalannya bukan pelaporan-kurang melainkan pelaporan-berlebih yang tidak koheren. Obatnya bukan mensentralisasi pelaporan, yang tidak diizinkan DORA, karena kewajiban itu milik setiap entitas, melainkan mensentralisasi fakta-faktanya: satu taksonomi insiden, satu penetapan akar penyebab, dan satu jam yang dijalankan dari pusat operasi keamanan grup, menyuplai inti fakta yang konsisten ke dalam pelaporan setiap anak perusahaan sendiri, yang kemudian dimiliki, ditandatangani, dan diajukan oleh fungsi penanggung jawab setiap anak perusahaan sendiri ke otoritasnya sendiri. Grup memasok kebenaran; setiap entitas memasok pelaporannya. Bagian 9 membuat ini konkret.
7. Menguji inti bersama
Rezim pengujian DORA memiliki dua jenjang, dan struktur grup menyulitkan keduanya. Jenjang dasar mewajibkan setiap entitas menjalankan sebuah program uji ketahanan, proporsional terhadap ukuran dan risikonya (Art 24–25). Jenjang lanjutan mewajibkan pengujian penetrasi berbasis ancaman, kira-kira setiap tiga tahun, bagi entitas-entitas yang diidentifikasi otoritas sebagai cukup signifikan untuk menuntutnya (Arts 26–27). Dalam sebuah grup tersentralisasi objek yang layak diuji sebagian besar adalah inti bersama, karena di situlah sistem kritis dan konsentrasi berada; tetapi kewajiban untuk menguji berada pada anak-anak perusahaan, yang tidak menjalankan inti.
Menguji inti bersama yang sama secara terpisah untuk setiap anak perusahaan akan boros dan, lebih buruk, berisiko, karena red-teaming langsung berulang atas sebuah platform produksi yang melayani seluruh grup melipatgandakan peluang bahwa pengujian itu sendiri menyebabkan sebuah insiden. DORA mengantisipasi penyedia bersama dan mengizinkan, dengan syarat, pengujian dilakukan secara gabungan atau bersama apabila beberapa entitas bergantung pada penyedia TIK yang sama atau tergabung dalam grup yang sama dan berbagi sistem, sehingga satu pengujian atas inti bersama yang ditata kelola dengan baik dapat memenuhi entitas-entitas yang berpartisipasi (Arts 26–27 dan standar teknis TLPT). Penggabungan tidak melarutkan kewajiban individual: setiap anak perusahaan yang berpartisipasi tetap harus menjadi pihak dalam pengaturan itu, tetap harus memastikan pengujian mencakup fungsi kritisnya sendiri, dan tetap harus menindaklanjuti temuannya. Tetapi ia membiarkan grup menguji hal yang sebenarnya penting, yakni inti, sekali dan dengan baik, alih-alih berkali-kali dan dengan buruk. Implikasi desainnya adalah bahwa grup semestinya merencanakan pengujian dari inti ke luar, mencakupkan fungsi kritis setiap anak perusahaan ke dalam pengujian bersama, dan memegang hak-hak kontraktual (Art 30) yang membiarkan sebuah anak perusahaan mewajibkan penyedianya, di sini induknya sendiri, untuk berpartisipasi.
8. Akuntabilitas yang tidak dapat didelegasikan ke atas
Benang yang mengalir di setiap bagian adalah penegasan DORA bahwa badan manajemen setiap entitas memikul tanggung jawab akhir atas risiko TIK entitas itu, dan bahwa tanggung jawab ini tidak dapat dikontrakkan atau didelegasikan (Art 5). Dalam sebuah grup tersentralisasi inilah ketentuan yang paling bertegangan dengan realitas operasi, karena realitasnya adalah bahwa anak-anak perusahaan telah mendelegasikan TIK, dalam substansi, kepada grup. DORA tidak melarang grup menjalankan TIK secara terpusat; yang dilarangnya adalah dewan anak perusahaan memperlakukan pengaturan itu sebagai alasan untuk berhenti bertanggung jawab. Dewan harus mempertahankan pemahaman yang cukup atas inti yang menjadi sandarannya, informasi yang cukup tentang bagaimana ia dijalankan dan bagaimana ia gagal, serta kekuatan kontraktual dan tata kelola yang cukup untuk menantang dan, dalam keadaan ekstrem, untuk bertindak, sehingga tanggung jawab statutornya menjadi nyata alih-alih sekadar nominal.
Ini bertentangan dengan sebuah naluri mensentralisasi yang alami dan biasanya bermaksud baik, yakni meluputkan dewan anak perusahaan dari detail teknis dan membiarkan para ahli di pusat menanganinya. DORA mewajibkan yang sebaliknya: bahwa setiap dewan anak perusahaan dilengkapi dan diwajibkan untuk menata kelola sebuah risiko yang telah dialihdayakannya kepada induknya sendiri. Konsekuensi praktisnya adalah sebuah jalur pelaporan dari fungsi TIK grup ke dalam setiap dewan anak perusahaan, bukan hanya ke dalam induk; literasi risiko-TIK di tingkat dewan pada setiap anak perusahaan, bukan hanya di pusat; dan sebuah kerangka grup yang didesain sedemikian rupa sehingga pengawasan setiap dewan menjadi titik kendali yang sungguh-sungguh. Sebuah grup yang membangun inti bersama tetapi membiarkan dewan anak perusahaan tidak terinformasi telah menciptakan asimetri kepatuhan–kendali dalam bentuknya yang paling berbahaya, di mana orang-orang yang bertanggung jawab dalam hukum adalah yang paling tidak mampu dalam kenyataan untuk menjalankan tanggung jawab itu.
9. Model operasi target untuk grup
Desain yang menjawab dua masalah itu bukanlah mendesentralisasi TIK, yang akan membuang efisiensi dan, menurut model Bagian 4, bahkan mungkin tidak memperbaiki ketahanan grup begitu inti bersama dikelola dengan baik. Ia adalah mempertahankan inti terpusat dan membungkusnya dalam struktur yang diwajibkan DORA, sehingga kewajiban dan kendali disambungkan kembali oleh tata kelola dan kontrak alih-alih oleh kepemilikan. Lima langkah menyusul dari analisis itu.
Jalankan satu kerangka risiko TIK grup, yang terlihat oleh setiap dewan. Bangun kerangka manajemen risiko TIK sekali, pada tingkat grup, menurut standar yang diwajibkan DORA dan RTS-nya (Art 6; RTS 2024/1774), tetapi hubungkan pelaporannya ke dalam badan manajemen setiap anak perusahaan dan bukan hanya ke dalam badan induk, sehingga setiap dewan menata kelola risiko bersama itu dengan informasi yang nyata. Kerangkanya terpusat; akuntabilitasnya tetap terdistribusi, sebagaimana dituntut regulasi.
Berkontraklah dengan induk seolah-olah ia seorang vendor. Berikan setiap pasokan intragrup atas sebuah fungsi kritis atau penting sebuah kontrak tertulis yang memuat ketentuan Article 30 selengkapnya, hak akses dan audit, kewajiban bantuan-insiden dan kerja sama, syarat subkontrak, dan sebuah strategi keluar yang terdokumentasi, persis seperti yang akan dikenakan sebuah anak perusahaan kepada penyedia cloud eksternal. Formalitas itu bukanlah beban birokratis; ia adalah instrumen yang mengubah tanggung jawab di atas kertas milik anak perusahaan menjadi kekuatan nyata atas inti.
Peliharalah register terkonsolidasi dan bacalah sebagai peta risiko. Peliharalah register pada tingkat entitas, sub-konsolidasi, dan konsolidasi (Art 28(3)) dan perlakukan pandangan terkonsolidasi bukan sebagai tugas pelaporan yang membosankan melainkan sebagai peta grup atas konsentrasinya sendiri, masukan untuk penilaian risiko konsentrasi (Art 29) dan untuk investasi ketahanan yang menyusul darinya.
Sentralisasi fakta-fakta sebuah insiden, distribusikan pelaporannya. Jalankan satu taksonomi insiden, satu proses akar penyebab, dan satu jam dari pusat operasi keamanan grup, dan suplaikan satu catatan tunggal yang konsisten tentang insiden inti apa pun ke dalam pelaporan setiap anak perusahaan yang terdampak sendiri, yang dimiliki dan dilaporkan anak perusahaan itu kepada otoritasnya sendiri (Arts 18–19). Grup memasok satu kebenaran; setiap entitas memenuhi kewajibannya sendiri.
Uji inti sekali, untuk semua yang bergantung padanya. Rencanakan pengujian ketahanan dan berbasis ancaman dari inti bersama ke luar, memanfaatkan ketentuan DORA untuk pengujian gabungan dan grup (Arts 26–27) sehingga hal yang menanggung konsentrasi diuji dengan benar dan jarang alih-alih berulang dan dangkal, dengan fungsi kritis setiap anak perusahaan dicakupkan dan setiap anak perusahaan menindaklanjuti temuannya.
Tak satu pun dari ini membatalkan sentralisasi; masing-masing menyambungkan kembali sebuah kewajiban yang ditempatkan DORA pada anak perusahaan ke sebuah kendali yang ditempatkan grup di holding. Bersama-sama mereka membiarkan sebuah grup mempertahankan platform yang dibangunnya sekali dan tetap memberikan kepada setiap entitas teregulasi, dan setiap pengawas nasional, hubungan yang terkelola, terkontrak, terdokumentasi, dan teruji sebagaimana diwajibkan regulasi.
10. Keberatan dan tanggapan
Induk bukan entitas teregulasi, jadi DORA tidak berlaku baginya. Secara langsung, tidak; melalui anak-anak perusahaannya, sepenuhnya. DORA menjangkau holding sebagai penyedia layanan TIK intragrup dengan mewajibkan setiap anak perusahaan untuk menata kelola, berkontrak dengan, dan mengawasinya (Arts 3(20), 30). Sebuah grup yang membaca ketiadaan izin induk sebagai kebebasan dari DORA telah salah mengira rute kewajiban sebagai ketiadaannya, dan akan menemukan kewajiban itu menunggu dalam setiap register, kontrak, dan audit anak perusahaan.
Mensentralisasi TIK memperbaiki ketahanan, jadi konsentrasi adalah fitur, bukan risiko. Keduanya benar, dan itulah poin Bagian 4. Sebuah inti bersama yang dikelola dengan baik menurunkan probabilitas kegagalan independen setiap anak perusahaan sendiri; ia secara serentak menaikkan probabilitas sebuah peristiwa berkorelasi tunggal yang mengganggu seluruh grup sekaligus. Ketentuan konsentrasi DORA (Art 29) ada justru karena efek kedua itu nyata dan tak terlihat dari dalam entitas mana pun. Tugas desainnya adalah menangkap manfaat pertama sembari melihat, menghargai, dan memitigasi yang kedua, bukan menyangkal bahwa pertukaran itu ada.
Menulis kontrak Article 30 yang lengkap antara sebuah induk dan anak perusahaannya sendiri adalah sandiwara legalistik. Memang begitu, seandainya satu-satunya tujuan kontrak itu adalah memenuhi daftar centang. Tujuan nyatanya adalah memberikan kepada dewan anak perusahaan, yang bertanggung jawab dalam hukum atas sebuah inti yang tidak dimilikinya, hak-hak yang dapat ditegakkan atas informasi, audit, bantuan, dan keluar atas inti itu. Tanpanya tanggung jawab statutor dewan (Art 5) bersifat nominal. Formalitas itu adalah mekanisme yang membuat tanggung jawab dapat dijalankan, dan latar intragrup, di mana pihak lawannya adalah entitas saudara dengan pemilik akhir yang sama, justru merupakan tempat pengaturan informal cenderung membiarkan hak-hak itu tidak tertulis.
Pengujian gabungan membebaskan grup dari kewajiban pengujian individual. Tidak. Penggabungan (Arts 26–27) adalah cara untuk menguji inti bersama secara efisien dan aman, bukan cara untuk melepaskan kewajiban sebuah entitas dengan menunjuk ke pengujian orang lain. Setiap anak perusahaan yang berpartisipasi tetap berkewajiban secara individual untuk memastikan fungsi kritisnya sendiri termasuk dalam cakupan dan untuk menindaklanjuti temuannya; penggabungan menyangkut cara pengujian dijalankan, bukan kewajiban siapa itu.
11. Keterbatasan
Ini adalah analisis yang ditujukan bagi praktisi, dan keterbatasannya perlu dinyatakan secara lugas. Ini bukan nasihat hukum; teks yang mengendalikan adalah Regulasi dan tindakan Level 2-nya, dibaca bersama panduan Otoritas Pengawas Eropa dan setiap otoritas nasional yang relevan yang berwenang, dan penasihat hukum sebuah grup sendiri harus memetakan struktur umum di sini ke entitas, izin, dan negara anggotanya yang spesifik. Rujukan pasal adalah kepada DORA sebagaimana ia berdiri pada awal 2025, dengan tindakan delegasi dan implementasi yang telah diadopsi saat itu; detail standar teknis, dan praktik pengawasan di bawahnya, akan terus berkembang. Model Bagian 4 adalah sebuah sketsa yang kuantitasnya didefinisikan cukup jelas untuk diukur tetapi bentuk-bentuk fungsional dan nilai ilustratifnya dipilih untuk membuat mekanismenya terlihat, bukan diestimasi dari data sebuah grup; sebuah grup semestinya mengisi , , dan dari arsitektur dan riwayat insidennya sendiri sebelum menarik kesimpulan apa pun dari kurva itu. Makalah ini juga membahas kasus yang umum dan bersih berupa satu inti terpusat tunggal dan sebuah pemisahan induk–anak yang jelas; grup nyata memiliki beberapa inti, sentralisasi parsial, holding antara, penyedia eksternal bersama di balik penyedia intragrup, dan fungsi yang kritis di satu negara anggota dan tidak di negara lain, yang masing-masingnya menyulitkan gambaran tanpa mengubah dua masalah dasarnya.
12. Kesimpulan
Sebuah grup keuangan pan-Eropa yang menjalankan TIK kritisnya dari pusat dan bisnis teregulasinya dari tepi telah membangun struktur yang paling masuk akal untuk efisiensi dan yang paling canggung untuk DORA. Regulasi mengikat setiap anak perusahaan secara individual, mengandaikan masing-masing mengendalikan TIK-nya sendiri, dan justru menemukan bahwa satu inti bersama, yang dipasok oleh sebuah induk yang dijangkau regulasi hanya secara tidak langsung, mengendalikan mereka semua. Dua masalah menyusul: kewajiban untuk patuh berada di tempat kendali tidak berada, dan mensentralisasi TIK mengkonsentrasikan risiko grup ke satu titik berkorelasi tunggal yang kegagalannya mengganggu setiap anak perusahaan sekaligus dan dilaporkan ke setiap pengawas secara terpisah. Kami telah menguraikan keduanya, memodelkan yang kedua untuk menunjukkan bahwa sentralisasi mempertukarkan sebuah probabilitas kegagalan per-entitas yang lebih rendah dengan sebuah probabilitas berkorelasi seluruh-grup yang lebih tinggi, dan membaca hasilnya terhadap ketentuan register, konsentrasi, kontrak, insiden, pengujian, dan tata kelola DORA.
Jawabannya bukanlah meninggalkan inti terpusat melainkan menata kelolanya sebagaimana diwajibkan DORA: satu kerangka grup yang terlihat oleh setiap dewan, kontrak intragrup yang ditulis seolah-olah kepada vendor eksternal, sebuah register terkonsolidasi yang dibaca sebagai peta konsentrasi, satu set fakta insiden yang didistribusikan ke dalam banyak pelaporan, dan inti bersama yang diuji sekali untuk semua yang bergantung padanya. Setiap langkah menyambungkan kembali sebuah kewajiban yang ditempatkan regulasi pada anak perusahaan ke sebuah kendali yang ditempatkan grup di holding, sehingga hal yang dibangun grup sekali dapat dijalankan secara patuh oleh setiap entitas yang bergantung padanya. Pelajaran yang lebih dalam adalah pelajaran yang ditulis DORA untuk mengajarkannya: bahwa ketahanan operasional bukanlah properti sebuah platform melainkan properti pengaturan-pengaturan di sekitarnya, dan bahwa dalam sebuah grup pengaturan-pengaturan itu, bukan bagan kepemilikan, yang menentukan apakah satu titik efisiensi juga merupakan satu titik kegagalan.
Lampiran A. Model selengkapnya
Model Bagian 4 menggunakan empat kuantitas, yang semuanya dapat diestimasi sebuah grup dari arsitektur dan riwayat insidennya sendiri. Rasio sentralisasi adalah pangsa anak perusahaan teregulasi grup yang fungsi kritis atau pentingnya bergantung pada inti bersama; sebuah grup dapat membacanya dari register terkonsolidasi (Art 28(3)) dengan menghitung, dari anak-anak perusahaannya, berapa banyak yang mendaftar inti intragrup di balik sebuah fungsi kritis. Probabilitas kegagalan inti adalah probabilitas bahwa inti bersama mengalami gangguan yang cukup parah untuk mengganggu fungsi kritis sebuah anak perusahaan yang bergantung dalam suatu periode pilihan; ia diestimasi dari catatan insiden inti itu sendiri, bukan dari anak perusahaan mana pun. Probabilitas kegagalan lokal adalah probabilitas yang bersesuaian untuk TIK sebuah anak perusahaan sendiri yang tidak dibagi. Cacah adalah jumlah anak perusahaan teregulasi.
Garis dasar independen adalah perbandingan yang membuat konsentrasi terlihat. Jika tidak ada inti bersama, dengan setiap anak perusahaan gagal secara independen dengan probabilitas , probabilitas bahwa sekurang-kurangnya dua anak perusahaan terganggu dalam periode yang sama akan menjadi , yang untuk kecil kira-kira , sebuah kuantitas orde-dua. Dengan inti bersama, suku terdepan dari probabilitas yang sama adalah dikalikan peluang bahwa sekurang-kurangnya dua anak perusahaan terhubung, sebuah kuantitas orde-satu dalam . Rasio keduanya adalah faktor yang dengannya sentralisasi menaikkan paparan grup terhadap peristiwa serentak multi-entitas, dan ia besar kapan pun tidak jauh lebih kecil daripada , yang hampir tidak pernah demikian. Inilah muatan formal dari klaim bahwa konsentrasi menggandengkan anak-anak perusahaan ke satu risiko tunggal alih-alih menyebarkan risiko ke antara mereka.
Dua jebakan patut dicatat. Yang pertama adalah mengestimasi dari pengalaman satu anak perusahaan terhadap inti, yang meremehkannya, karena sebuah anak perusahaan tertentu hanya melihat insiden inti yang kebetulan mengganggunya; harus dibaca dari catatan inti itu sendiri di seluruh entitas yang bergantung. Yang kedua adalah memperlakukan sebagai tetap padahal ia adalah sebuah keputusan: grup memilih, fungsi demi fungsi, seberapa banyak dihubungkan ke inti, dan nilai model terletak pada menunjukkan biaya, dalam risiko seluruh-grup yang berkorelasi, dari setiap penambahan pilihan itu, sehingga pilihan itu dibuat dengan pertukaran Gambar 2 dalam pandangan alih-alih atas dasar efisiensi semata.
Lampiran B. Daftar periksa ketentuan kontraktual intragrup
Daftar periksa di bawah ini mengumpulkan ketentuan Article 30 yang semestinya diamankan sebuah anak perusahaan dalam kontraknya untuk pasokan intragrup atas sebuah fungsi kritis atau penting. Ia bukan pengganti Regulasi atau nasihat hukum; ia adalah sebuah daftar kerja untuk percakapan desain antara fungsi TI pusat sebuah grup dan dewan anak perusahaannya. Setiap ketentuan adalah sesuatu yang dibutuhkan anak perusahaan agar dapat melepaskan, atas sebuah inti yang tidak dimilikinya, sebuah kewajiban yang ditempatkan DORA padanya; latar intragrup adalah tempat masing-masingnya paling sering dibiarkan tersirat dan semestinya justru dituliskan.
Tabel 2. Ketentuan kontraktual intragrup untuk sebuah fungsi kritis atau penting (Art 30). Masing-masingnya adalah sebuah hak yang dibutuhkan anak perusahaan atas inti bersama yang menjadi sandarannya tetapi tidak dikendalikannya.
| Ketentuan | Mengapa anak perusahaan membutuhkannya |
|---|---|
| Tingkat layanan dan lokasi | Untuk mengetahui apa yang menjadi sandarannya dan di mana data serta pemrosesannya berada |
| Akses, inspeksi, dan audit | Untuk memverifikasi sendiri kendali inti, sebagaimana dituntut tanggung jawab dewannya |
| Bantuan dan pemberitahuan insiden | Untuk mengetahui sebuah insiden inti tepat waktu guna memenuhi batas waktu pelaporannya sendiri |
| Kerja sama dengan otoritas | Untuk membiarkan pengawasnya menjangkau inti melaluinya |
| Syarat subkontrak | Untuk melihat dan mengendalikan apa yang menjadi sandaran inti itu sendiri (RTS 2025/532) |
| Strategi keluar | Untuk memiliki sebuah rencana terdokumentasi dan teruji seandainya pengaturan itu berakhir (Art 28(8)) |
Referensi
European Union (2022). Regulation (EU) 2022/2554 of the European Parliament and of the Council of 14 December 2022 on digital operational resilience for the financial sector (Digital Operational Resilience Act). Official Journal of the European Union, L 333, 1–79. https://eur-lex.europa.eu/eli/reg/2022/2554/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1774 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards specifying ICT risk management tools, methods, processes and policies and the simplified ICT risk management framework. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1774/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1773 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards on the policy on contractual arrangements on the use of ICT services supporting critical or important functions. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1773/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1502 supplementing Regulation (EU) 2022/2554 with regard to criteria for the designation of ICT third-party service providers as critical for financial entities. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1502/oj
European Commission (2024). Commission Implementing Regulation (EU) 2024/2956 laying down implementing technical standards for the application of Regulation (EU) 2022/2554 with regard to the standard templates for the register of information. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_impl/2024/2956/oj
European Commission (2025). Commission Delegated Regulation (EU) 2025/532 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards specifying the elements a financial entity must determine and assess when subcontracting ICT services supporting critical or important functions. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2025/532/oj
European Supervisory Authorities (EBA, EIOPA and ESMA) (2024). Final report on draft regulatory technical standards on subcontracting under Article 30(5) of Regulation (EU) 2022/2554 (JC 2024 53). Joint Committee of the European Supervisory Authorities. https://www.esma.europa.eu/sites/default/files/2024-07/JC_2024_53_Final_report_DORA_RTS_on_subcontracting.pdf
Basel Committee on Banking Supervision (2021). Principles for operational resilience. Bank for International Settlements. https://www.bis.org/bcbs/publ/d516.htm
Financial Stability Board (2019). Third-party dependencies in cloud services: Considerations on financial stability implications. https://www.fsb.org/2019/12/third-party-dependencies-in-cloud-services-considerations-on-financial-stability-implications/
Financial Stability Board (2023). Enhancing third-party risk management and oversight: A toolkit for financial institutions and financial authorities. https://www.fsb.org/2023/12/enhancing-third-party-risk-management-and-oversight-a-toolkit/
European Systemic Risk Board (2022). Mitigating systemic cyber risk. European Systemic Risk Board. https://www.esrb.europa.eu/pub/pdf/reports/esrb.SystemicCyberRisk220127~b6655fa027.en.pdf
European Banking Authority (2019). Guidelines on outsourcing arrangements (EBA/GL/2019/02). https://www.eba.europa.eu/regulation-and-policy/internal-governance/guidelines-on-outsourcing-arrangements
European Union Agency for Cybersecurity (ENISA) (2023). ENISA threat landscape 2023. https://www.enisa.europa.eu/publications/enisa-threat-landscape-2023
Perrow, C. (1999). Normal accidents: Living with high-risk technologies (Updated ed.). Princeton University Press. ISBN 978-0-691-00412-9.
Leveson, N. G. (2011). Engineering a safer world: Systems thinking applied to safety. MIT Press. ISBN 978-0-262-01662-9.
Kaufman, G. G., & Scott, K. E. (2003). What is systemic risk, and do bank regulators retard or contribute to it? The Independent Review, 7(3), 371–391. https://www.independent.org/pdf/tir/tir_07_3_scott.pdf