
मार्च 2025
DORA regulated IT compliance at holding companies that service local subsidiaries across the EU
जब मूल कंपनी महत्वपूर्ण आईसीटी चलाती है और प्रत्येक सहायक कंपनी नियामकीय दायित्व ढोती है: केंद्रीकृत वित्तीय समूहों की अनुपालन–नियंत्रण विषमता और संकेंद्रण जोखिम, और दोनों के लिए अभिकल्पना कैसे की जाए
सार
डिजिटल ऑपरेशनल रेज़िलियंस एक्ट (DORA), Regulation (EU) 2022/2554, 17 January 2025 से यूरोपीय संघ के वित्तीय क्षेत्र पर लागू है, और यह प्रत्येक नियमित इकाई को अलग-अलग बाँधता है: हर बैंक, बीमाकर्ता, भुगतान फर्म या निवेश फर्म को स्वयं अपने आईसीटी जोखिम का प्रबंधन करना होगा, अपनी बड़ी घटनाओं की रिपोर्ट देनी होगी, अपने लचीलेपन का परीक्षण करना होगा और अपने आईसीटी तृतीय पक्षों का शासन करना होगा। एक सामान्य समूह-संरचना उस इकाई-सिद्धांत के विरुद्ध असहज ढंग से बैठती है। एक पैन-यूरोपीय वित्तीय समूह प्रायः अपने नियमित कारोबार को स्थानीय सहायक कंपनियों में रखता है, प्रति सदस्य-राज्य एक, जबकि एक मूल कंपनी या एक समर्पित समूह-कंपनी महत्वपूर्ण आईसीटी को केंद्रीय रूप से चलाती है और उसे उन सबको आपूर्त करती है। यह शोध-पत्र उन दो संरचनात्मक समस्याओं को प्रस्तुत करता है जो DORA ऐसे किसी समूह के लिए उत्पन्न करता है और एक अभिकल्पनात्मक उत्तर प्रस्तुत करता है। पहली है एक अनुपालन–नियंत्रण विषमता: अनुपालन का कर्तव्य प्रत्येक सहायक कंपनी पर है, जो आईसीटी को नियंत्रित नहीं करती, जबकि नियंत्रण होल्डिंग में है, जो प्रायः स्वयं एक नियमित इकाई नहीं होती और इसलिए DORA तक केवल अप्रत्यक्ष रूप से पहुँचती है, एक आईसीटी अंतर-समूह सेवा प्रदाता के रूप में जिसे नियमन किसी भी अन्य तृतीय पक्ष की तरह मानता है। दूसरी है संकेंद्रण जोखिम: एक एकल साझा कोर उस चीज़ को, जो समूह भर में स्वतंत्र, विविधीकरणीय विफलताएँ होतीं, एक सहसंबद्ध, सामान्य-विधा घटना में बदल देता है जो एक ही बार में हर सहायक कंपनी को क्षीण कर सकती है और, चूँकि हर एक को अपने राष्ट्रीय पर्यवेक्षक को रिपोर्ट करना होता है, अनेक सदस्य-राज्यों में अनेक एक साथ दायर होने वाली फाइलिंगों के रूप में प्रकट होती है। हम एक न्यूनतम मॉडल देते हैं जो प्रत्येक सहायक कंपनी की अपनी विफलता की प्रायिकता को उस समूह-व्यापी सहसंबद्ध घटना से अलग करता है जिसे साझा कोर उत्पन्न करता है, और दिखाते हैं कि केंद्रीकरण पहली को घटा सकता है जबकि दूसरी को एक नगण्य, द्वितीय-क्रम जोखिम से एक प्रथम-क्रम जोखिम तक बढ़ा देता है; हम इस परिणाम को DORA के सूचना रजिस्टर, संकेंद्रण-जोखिम और संविदात्मक प्रावधानों (Articles 28–30), उसके घटना-रिपोर्टिंग तंत्र (Articles 17–19), उसके परीक्षण तंत्र (Articles 24–27) और इस नियम के विरुद्ध पढ़ते हैं कि प्रबंधन निकाय की ज़िम्मेदारी प्रत्यायोजित नहीं की जा सकती (Article 5)। हम एक लक्ष्य परिचालन मॉडल के साथ समाप्त करते हैं: एक समूह आईसीटी जोखिम ढाँचा जो एक साझा सेवा के रूप में चलाया जाए पर प्रत्येक सहायक कंपनी के बोर्ड को दृश्य और चुनौती-योग्य हो, अंतर-समूह अनुबंध जो किसी बाहरी विक्रेता की तरह लिखे गए हों, एक समेकित रजिस्टर, एक घटना वर्गीकरण जो अनेक नियामकीय फाइलिंगों को पोषित करे, और साझा कोर का साझा परीक्षण। यह DORA को लागू करने वाले समूहों के लिए व्यवसायी-उन्मुख विश्लेषण है, क़ानूनी सलाह नहीं।
मुख्य शब्द: DORA; Digital Operational Resilience Act; Regulation (EU) 2022/2554; आईसीटी तृतीय-पक्ष जोखिम; अंतर-समूह आईसीटी सेवा प्रदाता; परिचालन लचीलापन; संकेंद्रण जोखिम; सामान्य-विधा विफलता; वित्तीय समूह; सूचना रजिस्टर; घटना रिपोर्टिंग; संकट-प्रेरित प्रवेश परीक्षण; महत्वपूर्ण या आवश्यक कार्य; यूरोपीय संघ का वित्तीय नियमन
1. परिचय
एक बड़ा वित्तीय समूह जो पूरे यूरोपीय संघ में संचालित होता है, वह विरले ही एक ही क़ानूनी इकाई के रूप में संचालित होता है। वह एक मूल कंपनी और सहायक कंपनियों के एक पंखे के रूप में संचालित होता है, आमतौर पर प्रति सदस्य-राज्य एक नियमित कंपनी, जिनमें से प्रत्येक के पास अपना लाइसेंस होता है, प्रत्येक अपने राष्ट्रीय पर्यवेक्षक को जवाबदेह होती है, प्रत्येक सामान्य यूरोपीय नियमों के ऊपर स्थानीय नियमों से आकार पाती है। इसका कारण कुछ ऐतिहासिक है, कुछ नियामकीय और कुछ व्यावसायिक: लाइसेंस राष्ट्रीय हैं, पर्यवेक्षक राष्ट्रीय हैं, और एक स्थानीय नाम तथा एक स्थानीय तुलन-पत्र वाली एक स्थानीय इकाई को प्राधिकृत करना, पर्यवेक्षण करना और उसके ज़रिए बेचना आसान होता है। जिसे समूह लगभग हमेशा केंद्रीकृत करता है, वह है सूचना प्रौद्योगिकी। वही कोर बैंकिंग प्लेटफ़ॉर्म, वही पॉलिसी-प्रशासन प्रणाली, वही डेटा सेंटर, वही सुरक्षा परिचालन केंद्र ग्यारह बार बनाना फ़िज़ूलख़र्ची है, इसलिए समूह उन्हें एक बार बनाता है, मूल कंपनी में या एक समर्पित समूह आईटी कंपनी में, और उन्हें हर सहायक कंपनी को एक साझा सेवा के रूप में आपूर्त करता है। कारोबार स्थानीय है; बुनियादी ढाँचा केंद्रीय है।
डिजिटल ऑपरेशनल रेज़िलियंस एक्ट इस व्यवस्था के आर-पार एक ऐसे ढंग से कटता है जिसे तब तक आसानी से अनदेखा किया जा सकता है जब तक उसे लागू न किया जाए। DORA, Regulation (EU) 2022/2554, 17 January 2025 से लागू है, और इसकी बुनियादी इकाई व्यक्तिगत नियमित इकाई है, समूह नहीं (DORA, Arts 1–2)। प्रत्येक सहायक कंपनी को स्वयं एक आईसीटी जोखिम-प्रबंधन ढाँचा बनाए रखना होगा, अपनी बड़ी घटनाओं को वर्गीकृत और रिपोर्ट करना होगा, अपने लचीलेपन का परीक्षण करना होगा, आईसीटी तृतीय पक्षों का अपना रजिस्टर रखना होगा और उन्हें अपने बोर्ड के अधीन शासित करना होगा (DORA, Arts 5–30)। नियमन को इससे कोई सरोकार नहीं कि सहायक कंपनी ने उस प्लेटफ़ॉर्म को नहीं बनाया जिस पर वह चलती है और उसे बदल नहीं सकती; कर्तव्य फिर भी सहायक कंपनी का है। और जब समूह उस इकाई की ओर मुड़ता है जिसने प्लेटफ़ॉर्म बनाया था, यानी मूल कंपनी की ओर, तो वह पाता है कि DORA पहले ही उस संबंध को नाम दे चुका है: एक समूह-कंपनी जो अपने ही समूह की नियमित इकाइयों को आईसीटी आपूर्त करती है, वह एक आईसीटी अंतर-समूह सेवा प्रदाता है, और DORA उसे, लगभग हर प्रयोजन के लिए, एक तृतीय पक्ष की तरह मानता है (DORA, Art 3(20))।
इससे दो समस्याएँ उत्पन्न होती हैं, और वे ही इस शोध-पत्र का विषय हैं। पहली है इस बात के बीच का बेमेल कि कर्तव्य कहाँ बैठता है और नियंत्रण कहाँ बैठता है। DORA कर्तव्य को सहायक कंपनी पर रखता है और नियंत्रण को होल्डिंग के पास छोड़ देता है, और होल्डिंग, यदि वह स्वयं एक नियमित वित्तीय इकाई नहीं है, तो नियमन की प्रत्यक्ष पहुँच से बाहर है, जिसे केवल उन अनुबंधों और उस निगरानी के ज़रिए छुआ जाता है जिन्हें उस पर थोपने के लिए उसकी सहायक कंपनियाँ बाध्य हैं। हम इसे अनुपालन–नियंत्रण विषमता कहते हैं, और खंड 3.1 इसका शरीर-रचना-विश्लेषण करता है। दूसरी यह है कि आईसीटी का केंद्रीकरण जोखिम को संकेंद्रित कर देता है। एक साझा कोर एक एकल बिंदु है जिसकी विफलता किसी एक सहायक कंपनी की समस्या नहीं बल्कि एक ही बार में हर सहायक कंपनी की समस्या है, एक सहसंबद्ध, सामान्य-विधा घटना, न कि एक स्वतंत्र, विविधीकरणीय घटना, और चूँकि प्रत्येक प्रभावित सहायक कंपनी को अपने पर्यवेक्षक को रिपोर्ट करना होता है, एक तकनीकी विफलता पूरे संघ में एक साथ दायर होने वाली नियामकीय फाइलिंगों का एक पंखा बन जाती है। खंड 3.2 इसे प्रस्तुत करता है और खंड 4 इसका मॉडल बनाता है।
यह योगदान एक निदान और एक अभिकल्पना है, क़ानूनी टीका नहीं। हम दोनों संरचनात्मक समस्याओं को स्पष्ट रूप से बताते हैं, संकेंद्रण वाली का एक छोटा मात्रात्मक मॉडल देते हैं ताकि कोई समूह देख सके कि उसके केंद्रीकरण की मात्रा किस प्रकार प्रति-इकाई विश्वसनीयता और समूह-व्यापी सहसंबद्ध जोखिम के बीच व्यापार करती है (खंड 4), और यह काम में लाते हैं कि DORA के मुख्य दायित्व—रजिस्टर और अनुबंध (खंड 5), घटना रिपोर्टिंग (खंड 6), परीक्षण (खंड 7) और गवर्नेंस (खंड 8)—विशेष रूप से एक केंद्रीकृत समूह से क्या माँग करते हैं। खंड 9 एक लक्ष्य परिचालन मॉडल प्रस्तावित करता है जो उस दक्षता को बनाए रखते हुए नियमन को संतुष्ट करता है जिसने समूह को पहले स्थान पर केंद्रीकृत करने के लिए प्रेरित किया। खंड 10 से 12 आपत्तियों का उत्तर देते हैं, सीमाएँ बताते हैं और निष्कर्ष निकालते हैं। आद्यंत प्रश्न यह है: एक समूह, इकाई-दर-इकाई, एक ऐसे नियमन का अनुपालन कैसे करता है जो यह मानता है कि प्रत्येक इकाई अपनी ही आईसीटी को नियंत्रित करती है, जबकि वास्तव में एक साझा कोर उन सबको नियंत्रित करता है?
2. DORA क्या माँगता है, और किससे
2.1 पाँच स्तंभ
DORA एक वित्तीय इकाई के परिचालन लचीलेपन को पाँच क्षेत्रों में संगठित करता है, और उन्हें एक बार बताना सार्थक है क्योंकि समूह की समस्या पाँचों को छूती है। पहला है आईसीटी जोखिम प्रबंधन (Chapter II, Arts 5–16): एक गवर्नेंस और नियंत्रण ढाँचा, जिसका स्वामी प्रबंधन निकाय है, जो पहचान, संरक्षण, पता लगाने, प्रतिक्रिया और पुनर्प्राप्ति को समेटता है, और जिसके साथ कुछ छोटी इकाइयों के लिए एक हल्का सरलीकृत ढाँचा उपलब्ध है (Art 16)। दूसरा है आईसीटी-संबंधी घटना प्रबंधन और रिपोर्टिंग (Chapter III, Arts 17–23): घटनाओं का पता लगाने और उन्हें सँभालने की एक प्रक्रिया, उनकी गंभीरता का एक समनुरूप वर्गीकरण (Art 18), और एक निश्चित समय-सारिणी पर—आरंभिक, मध्यवर्ती और अंतिम रिपोर्टों की—सक्षम प्राधिकारी को बड़ी घटनाओं की रिपोर्ट देने का दायित्व (Art 19)। तीसरा है डिजिटल परिचालन लचीलापन परीक्षण (Chapter IV, Arts 24–27): प्रत्येक इकाई के लिए नियमित परीक्षण का एक कार्यक्रम, और उन इकाइयों के लिए कम-से-कम हर तीन वर्ष में उन्नत संकट-प्रेरित प्रवेश परीक्षण (TLPT) जिन्हें प्राधिकारी महत्वपूर्ण के रूप में चुनते हैं (Arts 26–27)। चौथा है आईसीटी तृतीय-पक्ष जोखिम का प्रबंधन (Chapter V, Arts 28–44), जहाँ समूह-संरचना सबसे तीव्र रूप से काटती है, और जिसका हम नीचे विस्तार से उपचार करते हैं। पाँचवाँ है साइबर संकटों पर सूचना-साझाकरण (Chapter VI, Art 45), जो स्वैच्छिक है और जिसे हमें यहाँ नहीं रोकना चाहिए।
2.2 इकाई-सिद्धांत
DORA की वह विशेषता जो इस शोध-पत्र में हर चीज़ को शासित करती है, वह यह है कि इसके दायित्व व्यक्तिगत प्राधिकृत इकाई से जुड़ते हैं। एक बैंकिंग समूह प्राधिकृत नहीं होता; उसकी बैंक सहायक कंपनियाँ होती हैं। DORA का दायरा-प्रावधान उन प्रकार की वित्तीय इकाइयों को सूचीबद्ध करता है जिन्हें वह बाँधता है, और प्रत्येक एक ऐसी इकाई है जिसके पास लाइसेंस है (Art 2)। परिणाम यह है कि अनुपालन का आकलन, और प्रवर्तन, एक समय में एक इकाई का किया जाता है, उस इकाई के अपने सक्षम प्राधिकारी द्वारा। सहायक कंपनियों की ओर से अनुपालन करने के लिए कोई समूह-लाइसेंस नहीं है, और कोई एकल यूरोपीय पर्यवेक्षक नहीं है जिसे समग्र समूह अपने लचीलेपन के लिए जवाब दे। सूचना रजिस्टर वह एक स्थान है जहाँ समूह आयाम स्पष्ट है: एक इकाई को उसे न केवल अपने स्तर पर बल्कि, जहाँ वह किसी समूह का हिस्सा है, उप-समेकित और समेकित स्तरों पर भी रखना होगा (Art 28(3)), ताकि एक समेकनकारी इकाई एक समूह-व्यापी दृश्य जुटा सके। पर अनुपालन करने, शासन करने, रिपोर्ट करने और परीक्षण करने का कर्तव्य व्यक्तिगत सहायक कंपनी का ही बना रहता है, और मूल कंपनी की ओर ऊपर इशारा करके उसे निभाया नहीं जा सकता।
2.3 अंतर-समूह आईसीटी तृतीय-पक्ष आईसीटी है
दूसरी विशेषता जो इस शोध-पत्र को शासित करती है, वह है समूह के भीतर से आपूर्त आईसीटी के प्रति DORA का रवैया। यह मान लेना स्वाभाविक होगा कि एक सहायक कंपनी अपनी ही मूल कंपनी से जो सेवाएँ प्राप्त करती है वे आंतरिक हैं, और उस तृतीय-पक्ष तंत्र से बाहर हैं जिसका DORA बाहरी विक्रेताओं पर निशाना साधता है। DORA उस धारणा को बंद कर देता है। यह एक आईसीटी अंतर-समूह सेवा प्रदाता को एक ऐसे उपक्रम के रूप में परिभाषित करता है जो समूह का हिस्सा है और मुख्यतः उसी समूह की इकाइयों को आईसीटी सेवाएँ प्रदान करता है (Art 3(20)), और वह ऐसे प्रदाता को तृतीय-पक्ष नियमों के भीतर ले आता है: प्राप्तकर्ता सहायक कंपनी को उस व्यवस्था को अपने रजिस्टर में दर्ज करना होगा (Art 28(3)), उसे अनिवार्य प्रावधानों वाले एक लिखित अनुबंध के अधीन शासित करना होगा (Art 30), उससे उत्पन्न संकेंद्रण का आकलन करना होगा (Art 29), और जहाँ वह किसी महत्वपूर्ण या आवश्यक कार्य का समर्थन करता है वहाँ उसके लिए निकास-व्यवस्था रखनी होगी (Art 28(8))। संबंध की अंतर-समूह प्रकृति दर्ज की जाने वाली चीज़ है, छूट का कारण नहीं। संक्षेप में, जब मूल कंपनी प्लेटफ़ॉर्म आपूर्त करती है, तो DORA मूल कंपनी को एक तृतीय-पक्ष प्रदाता के रूप में और सहायक कंपनी को उसके ग्राहक के रूप में पढ़ता है, उन सभी दायित्वों के साथ जो किसी बाहरी क्लाउड या सॉफ़्टवेयर विक्रेता का ग्राहक ढोता। जो समूह इस संबंध को एक विशुद्ध आंतरिक मामला मानता है, जिसे एक DORA-अनुपालक अनुबंध के बजाय एक सेवा-सूची और एक अंतर-कंपनी पुनर्भार द्वारा शासित किया जाता है, वह अनुपालक नहीं है।
3. केंद्रीकृत-होल्डिंग प्रतिमान
चित्र 1 उस प्रतिमान को चित्रित करता है जिसके बारे में यह शोध-पत्र है। एक होल्डिंग या समूह आईटी कंपनी महत्वपूर्ण आईसीटी कोर को चलाती है और उसे कई नियमित सहायक कंपनियों को आपूर्त करती है, प्रत्येक अपने सदस्य-राज्य में और प्रत्येक अपने राष्ट्रीय सक्षम प्राधिकारी द्वारा पर्यवेक्षित। सेवा के तीर कोर से नीचे की ओर चलते हैं; पर्यवेक्षण और घटना-रिपोर्टिंग के तीर प्रत्येक सहायक कंपनी से उसके अपने प्राधिकारी की ओर चलते हैं। परिचय की दोनों समस्याएँ इस चित्र में दृश्यमान हैं: जो चीज़ समूह को एक साथ बाँधती है, यानी कोर, वह एक ऐसी इकाई द्वारा आपूर्त की जाती है जिस तक नियामक केवल अप्रत्यक्ष रूप से पहुँचते हैं, और आरेख के शीर्ष पर होने वाली एक विफलता एक ही बार में हर शाखा तक फैल जाती है जबकि रिपोर्टिंग नीचे हर प्राधिकारी में बिखर जाती है।
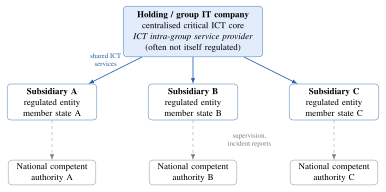
3.1 अनुपालन–नियंत्रण विषमता
एक पाठ्यपुस्तकीय इकाई में, जो फर्म DORA का कर्तव्य ढोती है वही सिस्टम भी चलाती है, इसलिए कर्तव्य और उसे निभाने के उत्तोलक एक ही हाथों में होते हैं। केंद्रीकृत समूह उन्हें अलग खींच देता है। सहायक कंपनी कर्तव्य ढोती है, क्योंकि वही प्राधिकृत इकाई है, पर वह कोर को नहीं चलाती, उसे पैच नहीं कर सकती, उसकी आर्किटेक्चर नहीं चुन सकती, उसके पुनर्प्राप्ति लक्ष्य नियत नहीं कर सकती और, अपने दम पर, उसका परीक्षण नहीं कर सकती। होल्डिंग कोर को चलाती है और वे सारे उत्तोलक रखती है, पर यदि वह स्वयं एक प्राधिकृत वित्तीय इकाई नहीं है तो वह कोई प्रत्यक्ष DORA कर्तव्य नहीं ढोती, जो कि एक विशुद्ध आईटी या होल्डिंग कंपनी आमतौर पर नहीं होती। नियमन ठीक इसी की प्रत्याशा करता है और इसके चारों ओर मार्ग बनाता है: यह होल्डिंग तक सहायक कंपनी के ज़रिए पहुँचता है, सहायक कंपनी से यह अपेक्षा करके कि वह अनुबंध द्वारा वे पहुँच, अंकेक्षण, सहयोग, घटना-अधिसूचना, परीक्षण और निकास अधिकार थोपे जो सहायक कंपनी को उन सिस्टमों पर एक कर्तव्य निभाने देते हैं जिनका वह स्वामी नहीं है (Art 30)। इसलिए सहायक कंपनी का अनुपालन उसकी अपनी मूल कंपनी पर उसकी संविदात्मक शक्ति पर निर्भर करता है, जो धारण करना और प्रयोग करना एक असामान्य तथा असुविधाजनक चीज़ है।
इस विषमता का एक तीखा व्यावहारिक किनारा है। एक सहायक कंपनी के बोर्ड को DORA बताता है कि वह अंततः इकाई के आईसीटी जोखिम के लिए ज़िम्मेदार है और उस ज़िम्मेदारी को प्रत्यायोजित नहीं कर सकता (Art 5(2)); फिर भी उस कोर पर बोर्ड का वास्तविक प्रभाव, जो उस जोखिम का अधिकांश ढोता है, एक ऐसे समूह-कार्य से होकर जाता है जो मूल कंपनी को रिपोर्ट करता है, न कि उसे। यदि बोर्ड केंद्र पर मात्र भरोसा कर लेता है, तो उसने तात्विक रूप से वही प्रत्यायोजित कर दिया जिसे वह क़ानून में प्रत्यायोजित नहीं कर सकता। यदि वह वास्तविक निगरानी का प्रयोग करने का प्रयास करता है, तो उसे ऐसी सूचना, आश्वासन और अधिकार चाहिए जो एक लापरवाह अंतर-समूह संबंध प्रदान नहीं करता। अभिकल्पनात्मक उत्तर, जिसे खंड 9 में विकसित किया गया है, वह है संबंध को वह औपचारिकता देना जो उसे किसी बाहरी विक्रेता के साथ होती, ठीक इसलिए ताकि सहायक कंपनी का बोर्ड कोर के भीतर देख सके और उसे चुनौती दे सके, और समूह-ढाँचे को ऐसे बनाना कि प्रत्येक बोर्ड की निगरानी एक शिष्टाचार के बजाय एक वास्तविक निवेश हो।
3.2 संकेंद्रण जोखिम
दूसरी समस्या यह है कि साझा कोर एक संकेंद्रण है। DORA संकेंद्रण जोखिम को सीधे नाम देता है और प्रत्येक इकाई से अपेक्षा करता है कि वह अनुबंध करने से पहले उसका आकलन करे और उसे समीक्षाधीन रखे, जिसमें स्पष्ट रूप से अंतर-समूह व्यवस्थाओं से और ऐसे प्रदाताओं से जोखिम शामिल है जिन्हें प्रतिस्थापित करना कठिन है (Art 29)। एक केंद्रीकृत समूह में संकेंद्रण लगभग-पूर्ण है: एक कोर, एक सुरक्षा परिचालन केंद्र, पुनर्प्राप्ति व्यवस्थाओं का एक समूह, समूह की हर नियमित इकाई की सेवा करता है। इसके लिए दक्षता का तर्क ही ठीक इसका ख़तरा है। वही एकल प्लेटफ़ॉर्म जो एक बार बनाने में सस्ता और सुरक्षित करने में आसान होता है, वह एक ऐसा एकल बिंदु भी है जिसकी विफलता उन सभी द्वारा साझा की जाती है जो उस पर निर्भर हैं। जहाँ प्रत्येक अपनी-अपनी आईसीटी चलाने वाली सहायक कंपनियों का एक संघीय समूह एक समय में एक, स्वतंत्र रूप से विफलताएँ झेलता, वहाँ एक केंद्रीकृत समूह उन्हें एक साथ झेलता है, क्योंकि विफलताओं का एक सामान्य कारण होता है।
यह स्वतंत्र और सामान्य-विधा विफलता के बीच का वही भेद है जिस पर सुरक्षा और प्रणालीगत-जोखिम साहित्य लंबे समय से ज़ोर देता आया है (Perrow, 1999; Leveson, 2011; ESRB, 2022)। स्वतंत्र विफलताएँ विविधीकृत होती हैं: इसकी संभावना कि कई एक साथ गिरें, छोटी प्रायिकताओं का गुणनफल है, और अत्यंत सूक्ष्म। सामान्य-विधा विफलताएँ विविधीकृत नहीं होतीं: जब साझा कारण विफल होता है, तो उसके नीचे का सब कुछ एक साथ विफल हो जाता है, और समूह का लचीलापन उसके सबसे दुर्बल साझा घटक के लचीलेपन से बँधा होता है, न कि भार बाँटने वाली इकाइयों की संख्या से सुधरता है। आईसीटी को संकेंद्रित करना जोखिम को सहायक कंपनियों में नहीं फैलाता; वह सहायक कंपनियों को एक एकल जोखिम से युग्मित कर देता है। अगला खंड इस बात को सटीक बनाता है।
4. सहसंबद्ध समूह जोखिम का एक न्यूनतम मॉडल
यह मॉडल एक रेखाचित्र है, जिसका उद्देश्य तंत्र को स्पष्ट करना और किसी समूह को अपने केंद्रीकरण की मात्रा के बारे में तर्क करने देना है, कोई अंशांकित जोखिम आकलन नहीं। यह उस विफलता को, जो एक सहायक कंपनी अपने दम पर झेलती है, उस विफलता से अलग करता है जिसे समग्र समूह एक साथ झेलता है, और दिखाता है कि किस प्रकार केंद्रीकरण जोखिम को पहले प्रकार से दूसरे की ओर ले जाता है।
4.1 प्रति-इकाई क्षीणता
नियमित सहायक कंपनियों के एक समूह पर विचार कीजिए। उनमें से एक अंश , जिसे हम इस प्रायिकता के रूप में मानेंगे कि कोई दी गई सहायक कंपनी किसी महत्वपूर्ण या आवश्यक कार्य के लिए होल्डिंग के साझा कोर पर निर्भर करती है, कोर से जुड़ी हैं; को केंद्रीकरण अनुपात कहिए। किसी दी गई अवधि में साझा कोर प्रायिकता के साथ एक गंभीर व्यवधान झेलता है। यह एक सामान्य-विधा घटना है: जब यह होती है, तो हर जुड़ी हुई सहायक कंपनी एक ही क्षण में, एक ही कारण से, क्षीण हो जाती है। कोर से स्वतंत्र रूप से, प्रत्येक सहायक कंपनी की अपनी स्थानीय आईसीटी उस अवधि में प्रायिकता के साथ विफल होती है। इसलिए एक जुड़ी हुई सहायक कंपनी तब क्षीण होती है जब या तो कोर या उसकी अपनी स्थानीय आईसीटी विफल हो जाती है,
समीकरण 1. एक जुड़ी हुई सहायक कंपनी तब क्षीण होती है जब या तो साझा कोर या उसकी अपनी स्थानीय आईसीटी विफल हो जाती है।
जो वही आँकड़ा है जिसे किसी एकल सहायक कंपनी का बोर्ड तब देखता है जब वह अपने ही घटना-अभिलेख को देखता है। जो केंद्रीकरण सहायक कंपनी को एक सुसंचालित कोर से जोड़ता है वह को घटाने की प्रवृत्ति रखता है, क्योंकि एक पेशेवर साझा प्लेटफ़ॉर्म आमतौर पर एक छोटे स्थानीय प्लेटफ़ॉर्म से बेहतर चलाया जाता है, इसलिए जैसे-जैसे समूह केंद्रीकृत होता है गिर सकता है। एक समय में एक इकाई को देखें तो केंद्रीकरण लचीलेपन को सुधारता है, और यही दक्षता-तर्क का ईमानदार आधा हिस्सा है।
4.2 स्वतंत्र से सहसंबद्ध की ओर
समूह अपने जोखिम को एक समय में एक इकाई अनुभव नहीं करता। समूह के लिए, और नियामकों के लिए, जो मायने रखता है वह यह संभावना है कि कई सहायक कंपनियाँ एक ही समय में क्षीण हो जाएँ, क्योंकि यही वह घटना है जो प्रणालीगत, सीमा-पार और एक साथ रिपोर्ट करने योग्य है। एक साझा कोर के बिना, दो सहायक कंपनियों के एक साथ गिरने का एकमात्र तरीक़ा यह है कि उनमें से दो संयोगवश एक ही अवधि में स्थानीय रूप से विफल हो जाएँ, स्वतंत्र घटनाओं का एक संयोग जिसकी प्रायिकता के क्रम की है, यानी द्वितीय-क्रम में छोटी। एक साझा कोर के साथ, एक एकल कोर व्यवधान एक ही बार में हर जुड़ी हुई सहायक कंपनी को गिरा देता है, इसलिए एक साथ, बहु-इकाई घटना की प्रायिकता कोर की अपनी विफलता प्रायिकता के क्रम की होती है,
समीकरण 2. एक साझा कोर एक साथ, बहु-इकाई घटना को कोर की अपनी विफलता प्रायिकता में एक प्रथम-क्रम घटना बना देता है।
जहाँ कोष्ठक यह प्रायिकता है कि सहायक कंपनियों में से कम-से-कम दो जुड़ी हुई हैं, ताकि एक कोर विफलता एक ही बार में कम-से-कम दो को क्षीण कर दे। बात सटीक रूप की नहीं बल्कि क्रम की है: केंद्रीकरण एक समूह-व्यापी घटना की प्रायिकता को एक छोटी स्थानीय प्रायिकता में द्वितीय-क्रम से कोर की प्रायिकता में प्रथम-क्रम की ओर बदल देता है। एक कोर जो केवल विरले ही विफल होता है, वह फिर भी, एक साथ बहु-इकाई विफलता के स्रोत के रूप में, सहायक कंपनियों के स्वतंत्र जोखिमों के योग से कहीं अधिक ख़तरनाक है, क्योंकि उसकी विफलताएँ फैलने के बजाय साझा की जाती हैं। चित्र 2 इस प्रायिकता को दो आर्किटेक्चरों के लिए केंद्रीकरण अनुपात के विरुद्ध चित्रित करता है: एक संघबद्ध समूह, जिसमें प्रत्येक सहायक कंपनी अपनी स्वयं की आईसीटी पर है, इसे शून्य के पास समतल रखता है, जबकि एक केंद्रीकृत समूह की प्रायिकता उस आधार-रेखा से ऊपर चढ़ती है जैसे-जैसे समूह का अधिकाधिक भाग साझा कोर से जुड़ता है।
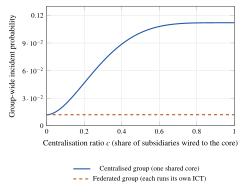
4.3 नियामकीय-भार गुणक
सामान्य-विधा घटना का एक दूसरा परिणाम है जो DORA और समूह-संरचना के लिए विशिष्ट है, और जिसका संबंध लचीलेपन से नहीं बल्कि रिपोर्टिंग से है। चूँकि प्रत्येक सहायक कंपनी एक अलग नियमित इकाई है जो अपने ही सक्षम प्राधिकारी को जवाबदेह है (खंड 2.2), एक एकल कोर विफलता एक घटना-रिपोर्ट उत्पन्न नहीं करती; वह हर उस सहायक कंपनी से एक उत्पन्न करती है जिसे वह क्षीण करती है, प्रत्येक एक अलग प्राधिकारी को, प्रत्येक उस प्राधिकारी की घड़ी पर, संभवतः उस प्राधिकारी की भाषा में। एक कोर व्यवधान से शुरू होने वाली एक साथ बड़ी-घटना रिपोर्टों की अपेक्षित संख्या बस जुड़ी हुई सहायक कंपनियों की अपेक्षित संख्या है,
समीकरण 3. एक कोर विफलता, प्रत्याशा में, nc समानांतर बड़ी-घटना रिपोर्टें शुरू करती है, प्रत्येक क्षीण सहायक कंपनी से उसके अपने पर्यवेक्षक को एक।
इसलिए एक साझा कोर से पूरी तरह जुड़ी हुई एक दर्जन सहायक कंपनियों का समूह एक एकल तकनीकी घटना को एक दर्जन अधिकार-क्षेत्रों में एक दर्जन समानांतर नियामकीय फाइलिंगों में बदल देता है, DORA की आरंभिक-रिपोर्ट समय-सीमा के भीतर, जो सभी एक ही मूल कारण का वर्णन करती हैं। यह नियामकीय-भार गुणक किसी एक सहायक कंपनी की योजना में अदृश्य है और केवल समूह स्तर पर दृश्यमान होता है, जो ठीक वह स्तर है जिसके लिए DORA किसी एकल इकाई को ज़िम्मेदार नहीं बनाता। यह उस समूह-स्तरीय समन्वय के लिए सबसे मज़बूत व्यावहारिक तर्क है जिसे खंड 9 बनाता है।
5. रजिस्टर, संकेंद्रण और अनुबंध
DORA का तृतीय-पक्ष अध्याय केंद्रीकृत समूह को तीन उपकरण देता है जिनका उसे उपयोग करना होगा, और उनमें से प्रत्येक, ईमानदारी से लागू किए जाने पर, ऊपर की समस्याओं को छिपाने के बजाय उन्हें सतह पर लाता है।
सूचना रजिस्टर (Art 28(3)) आईसीटी सेवाओं के लिए हर संविदात्मक व्यवस्था की एक सूची है, जिसे कार्यान्वयन तकनीकी मानकों (ITS 2024/2956) द्वारा नियत एक मानक टेम्पलेट के अनुसार रखा जाता है और जो महत्वपूर्ण या आवश्यक कार्यों का समर्थन करने वाली व्यवस्थाओं को उनसे अलग करती है जो नहीं करतीं। एक केंद्रीकृत समूह के लिए रजिस्टर वह स्थान है जहाँ अंतर-समूह निर्भरता अकाट्य बन जाती है: हर सहायक कंपनी का रजिस्टर होल्डिंग को उसकी महत्वपूर्ण सेवाओं के प्रदाता के रूप में सूचीबद्ध करता है, और जो समेकित रजिस्टर समूह को जुटाना होता है (Art 28(3)) वह एक ही पृष्ठ पर दिखाता है कि एक प्रदाता समग्र समूह के महत्वपूर्ण कार्यों के पीछे बैठा है। जो समूह रजिस्टर को ठीक से भरता है उसने अपने ही संकेंद्रण को प्रलेखित कर लिया है; जो समूह अंतर-समूह व्यवस्था को, इस सिद्धांत पर कि वह आंतरिक है, बाहर छोड़ने के लिए ललचाता है, वह रजिस्टर-दायित्व का उल्लंघन करता है और स्वयं को ठीक उसी जोखिम के प्रति अंधा बना लेता है जिसे दिखाने के लिए रजिस्टर मौजूद है। तालिका 1 उन तीन स्तरों को प्रस्तुत करती है जिन पर रजिस्टर रखा जाता है और प्रत्येक किसलिए है।
संकेंद्रण-जोखिम आकलन (Art 29) फिर वह प्रश्न पूछता है जो रजिस्टर खड़ा करता है: क्या होगा यदि यह प्रदाता विफल हो जाए या उसे प्रतिस्थापित करना पड़े? एक बाहरी प्रदाता के लिए उत्तर एक प्रतिस्थापन-विश्लेषण है; अंतर-समूह कोर के लिए यह कठिनतर है, क्योंकि कोर आमतौर पर किसी भी उचित क्षितिज पर प्रतिस्थापनीय होता ही नहीं, क्योंकि वह पूरे समूह के लिए एक बार बनाया गया था। DORA संकेंद्रण को मना नहीं करता, पर वह इकाई से अपेक्षा करता है कि वह उसे देखे और उसे तौले, और एक केंद्रीकृत समूह का ईमानदार उत्तर, कि कोर समूह के लिए एक एकल विफलता-बिंदु है और अल्पकाल में प्रभावतः अप्रतिस्थापनीय है, स्वयं ही वह निष्कर्ष है जिसे उस लचीलापन-निवेश और उस निकास-योजना को संचालित करना चाहिए जिसकी नियमन भी माँग करता है (Art 28(8))।
संविदात्मक व्यवस्थाएँ (Art 30) वह तंत्र हैं जिसके द्वारा सहायक कंपनी एक ऐसे कोर पर शक्ति अर्जित करती है जिसका वह स्वामी नहीं है। DORA हर व्यवस्था के लिए प्रावधानों का एक न्यूनतम तल और महत्वपूर्ण या आवश्यक कार्यों का समर्थन करने वाली व्यवस्थाओं के लिए एक लंबी सूची निर्धारित करता है: पूर्ण सेवा-स्तर विवरण, सेवा और डेटा के स्थान, पहुँच, निरीक्षण और अंकेक्षण अधिकार, घटनाओं पर सहायता के दायित्व, प्राधिकारियों के साथ सहयोग, निगरानी के अधिकार, उप-संविदाकरण पर शर्तें (जिन्हें अब RTS 2025/532 द्वारा विस्तृत किया गया है) और प्रलेखित निकास रणनीतियाँ (Arts 28(8), 30(2)–(3))। अंतर-समूह परिवेश इसमें से किसी को शिथिल नहीं करता। नीचे विकसित किया गया अभिकल्पनात्मक निर्देश यह है कि अंतर-समूह अनुबंध को ऐसे लिखा जाए मानो प्रतिपक्ष एक बाहरी विक्रेता हो जो एक भुजा-दूरी पर हो, क्योंकि यही एकमात्र तरीक़ा है जिससे सहायक कंपनी के बोर्ड को, काग़ज़ पर, वे अधिकार मिलते हैं जिन्हें विषमता अन्यथा उससे नकार देती है।
तालिका 1. तीन स्तरों पर सूचना रजिस्टर (Art 28(3))। एक केंद्रीकृत समूह को रजिस्टर न केवल इकाई-दर-इकाई बल्कि समेकित रूप में रखना होगा, और यह समेकित स्तर ही है जो एक एकल साझा कोर पर समूह की निर्भरता को उजागर करता है।
| स्तर | यह क्या दर्ज करता है | एक केंद्रीकृत समूह में यह क्या उजागर करता है |
|---|---|---|
| इकाई | प्रत्येक सहायक कंपनी की आईसीटी सेवाओं के लिए अपनी संविदात्मक व्यवस्थाएँ, जिनमें साझा कोर की अंतर-समूह आपूर्ति भी शामिल है | कि सहायक कंपनी अपने महत्वपूर्ण या आवश्यक कार्यों के लिए होल्डिंग पर निर्भर है, और अपने दम पर अनुपालन नहीं कर सकती |
| उप-समेकित | किसी उप-समूह की व्यवस्थाएँ, जहाँ समूह में मध्यवर्ती होल्डिंग संरचनाएँ हैं | किसी क्षेत्रीय या क्षेत्रक उप-समूह के भीतर साझा निर्भरताएँ, और संकेंद्रण के मध्यवर्ती बिंदु |
| समेकित | समूह भर की सभी व्यवस्थाएँ, जिन्हें समेकनकारी इकाई द्वारा जुटाया गया है | कि एक अंतर-समूह प्रदाता समूह की हर नियमित इकाई के महत्वपूर्ण कार्यों के पीछे बैठा है: संकेंद्रण, एक ही पृष्ठ पर |
6. एक घटना, अनेक नियामक
घटना-रिपोर्टिंग तंत्र वह जगह है जहाँ खंड 4 का नियामकीय-भार गुणक एक परिचालनात्मक समस्या बन जाता है। DORA एक इकाई से अपेक्षा करता है कि वह किसी आईसीटी-संबंधी घटना को समनुरूप मानदंडों के विरुद्ध वर्गीकृत करे, और, यदि वह बड़ी है, तो अपने सक्षम प्राधिकारी को एक छोटी समय-सीमा पर एक आरंभिक रिपोर्ट के साथ अधिसूचित करे, फिर चित्र के स्पष्ट होते जाने के साथ एक मध्यवर्ती रिपोर्ट, फिर मूल कारण के साथ एक अंतिम रिपोर्ट (Arts 18–19)। वर्गीकरण मानदंड, सीमाएँ और टेम्पलेट पूरे संघ में स्तर 2 नियमों द्वारा समनुरूप हैं, जो एक मदद है; पर रिपोर्टें फिर भी प्रत्येक इकाई के अपने प्राधिकारी के पास जाती हैं, और प्रत्येक इकाई के लिए घड़ी तब शुरू होती है जब वह इकाई अवगत होती है।
एक केंद्रीकृत समूह के लिए एक एकल कोर विफलता, एक साथ, हर उस सहायक कंपनी के लिए एक बड़ी घटना है जिसे वह क्षीण करती है। प्रत्येक सहायक कंपनी को उसे वर्गीकृत करना होगा, प्रत्येक को यह तय करना होगा कि वह बड़ी-सीमा को पार करती है या नहीं, और प्रत्येक को, अपने प्राधिकारी के पास, समय-सीमा के भीतर दायर करना होगा। यदि सहायक कंपनियाँ स्वतंत्र रूप से वर्गीकृत करती हैं और स्वतंत्र रूप से प्रारूप तैयार करती हैं, तो समूह रिपोर्टों का एक बिखराव उत्पन्न करता है जो एक ही घटना का असंगत ढंग से वर्णन करती हैं, भिन्न समयों पर पहुँचती हैं, और समूह को इस स्पष्ट पर्यवेक्षी प्रश्न के प्रति उजागर करती हैं कि उसकी इकाइयाँ इस बारे में असहमत क्यों हैं कि उनके साझा सिस्टम के साथ क्या हुआ। विफलता-विधा कम-रिपोर्टिंग नहीं बल्कि असंगत अति-रिपोर्टिंग है। उपाय रिपोर्टिंग को केंद्रीकृत करना नहीं है, जिसकी DORA अनुमति नहीं देता, क्योंकि दायित्व प्रत्येक इकाई का है, बल्कि तथ्यों को केंद्रीकृत करना है: एक घटना वर्गीकरण, एक मूल-कारण निर्धारण और एक घड़ी जो समूह सुरक्षा परिचालन केंद्र से चलाई जाए, प्रत्येक सहायक कंपनी की अपनी फाइलिंग में तथ्य का एक संगत कोर पोषित करती हुई, जिसे फिर प्रत्येक सहायक कंपनी का अपना ज़िम्मेदार कार्य स्वामित्व में लेता है, हस्ताक्षरित करता है और अपने प्राधिकारी को प्रस्तुत करता है। समूह सत्य आपूर्त करता है; प्रत्येक इकाई फाइलिंग आपूर्त करती है। खंड 9 इसे मूर्त बनाता है।
7. एक साझा कोर का परीक्षण
DORA के परीक्षण तंत्र के दो स्तर हैं, और समूह-संरचना दोनों को जटिल बनाती है। बुनियादी स्तर प्रत्येक इकाई से अपेक्षा करता है कि वह अपने आकार और जोखिम के समानुपाती लचीलापन-परीक्षणों का एक कार्यक्रम चलाए (Art 24–25)। उन्नत स्तर उन इकाइयों के लिए, जिन्हें प्राधिकारी इतना महत्वपूर्ण पहचानते हैं कि वह उचित हो, मोटे तौर पर हर तीन वर्ष में संकट-प्रेरित प्रवेश परीक्षण की अपेक्षा करता है (Arts 26–27)। एक केंद्रीकृत समूह में परीक्षण-योग्य वस्तु अधिकांशतः साझा कोर है, क्योंकि वहीं महत्वपूर्ण सिस्टम और संकेंद्रण हैं; पर परीक्षण का दायित्व सहायक कंपनियों पर बैठता है, जो कोर को नहीं चलातीं।
वही साझा कोर प्रत्येक सहायक कंपनी के लिए अलग-अलग परीक्षण करना फ़िज़ूलख़र्ची होगा और, उससे भी बुरा, जोखिमपूर्ण, क्योंकि एक ऐसे उत्पादन प्लेटफ़ॉर्म की, जो समग्र समूह की सेवा करता है, बार-बार की जाने वाली सजीव रेड-टीमिंग इस संभावना को बढ़ा देती है कि एक परीक्षण स्वयं ही एक घटना का कारण बन जाए। DORA साझा प्रदाताओं की प्रत्याशा करता है और, शर्तों के अधीन, अनुमति देता है कि जहाँ कई इकाइयाँ एक ही आईसीटी प्रदाता पर निर्भर हैं या एक ही समूह की हैं और सिस्टम साझा करती हैं, वहाँ परीक्षण को साझा किया जाए या संयुक्त रूप से संचालित किया जाए, ताकि साझा कोर का एक ठीक से शासित परीक्षण भागीदार इकाइयों को संतुष्ट कर सके (Arts 26–27 और TLPT तकनीकी मानक)। साझाकरण व्यक्तिगत दायित्व को विलीन नहीं करता: प्रत्येक भागीदार सहायक कंपनी को फिर भी उस व्यवस्था का एक पक्ष होना होगा, फिर भी यह सुनिश्चित करना होगा कि परीक्षण उसके अपने महत्वपूर्ण कार्यों को समेटता है, और फिर भी निष्कर्षों पर कार्य करना होगा। पर यह समूह को उस चीज़ का परीक्षण करने देता है जो वास्तव में मायने रखती है, यानी कोर, एक बार और अच्छे ढंग से, बजाय इसके कि कई बार और बुरे ढंग से। अभिकल्पनात्मक निहितार्थ यह है कि समूह को परीक्षण की योजना कोर से बाहर की ओर बनानी चाहिए, प्रत्येक सहायक कंपनी के महत्वपूर्ण कार्यों को साझा परीक्षण के दायरे में लाना चाहिए, और वे संविदात्मक अधिकार रखने चाहिए (Art 30) जो एक सहायक कंपनी को अपने प्रदाता, यहाँ उसकी अपनी मूल कंपनी, से भाग लेने की अपेक्षा करने देते हैं।
8. जवाबदेही जो ऊपर की ओर प्रत्यायोजित नहीं की जा सकती
हर खंड से गुज़रने वाला सूत्र DORA का यह आग्रह है कि प्रत्येक इकाई का प्रबंधन निकाय उस इकाई के आईसीटी जोखिम के लिए अंतिम ज़िम्मेदारी ढोता है, और यह कि इस ज़िम्मेदारी को अनुबंध या प्रत्यायोजन द्वारा हटाया नहीं जा सकता (Art 5)। एक केंद्रीकृत समूह में यह वह प्रावधान है जो परिचालनात्मक वास्तविकता के साथ सबसे अधिक तनाव में है, क्योंकि वास्तविकता यह है कि सहायक कंपनियों ने आईसीटी को, तात्विक रूप से, समूह को प्रत्यायोजित कर दिया है। DORA समूह को आईसीटी को केंद्रीय रूप से चलाने से नहीं रोकता; जिसे वह रोकता है वह है सहायक कंपनी के बोर्ड द्वारा उस व्यवस्था को ज़िम्मेदार होना बंद करने का एक कारण मानना। बोर्ड को उस कोर की, जिस पर वह निर्भर है, पर्याप्त समझ, इस बारे में पर्याप्त सूचना कि उसे कैसे चलाया जा रहा है और वह कैसे विफल हो रहा है, और चुनौती देने तथा, अति-स्थिति में, कार्य करने की पर्याप्त संविदात्मक एवं गवर्नेंस शक्ति बनाए रखनी होगी, कि उसकी वैधानिक ज़िम्मेदारी नाममात्र के बजाय वास्तविक हो।
यह एक स्वाभाविक और आमतौर पर नेक-नीयत केंद्रीकरण-प्रवृत्ति के विरुद्ध जाता है, जो यह है कि सहायक कंपनी के बोर्डों को तकनीकी ब्योरे से बख़्शा जाए और केंद्र के विशेषज्ञों को उसे सँभालने दिया जाए। DORA इसके विपरीत की अपेक्षा करता है: कि प्रत्येक सहायक कंपनी का बोर्ड एक ऐसे जोखिम का शासन करने के लिए सुसज्जित और बाध्य हो जिसे उसने अपनी ही मूल कंपनी को आउटसोर्स कर दिया है। व्यावहारिक परिणाम हैं समूह आईसीटी कार्य से प्रत्येक सहायक कंपनी के बोर्ड में एक रिपोर्टिंग रेखा, केवल मूल कंपनी में नहीं; प्रत्येक सहायक कंपनी पर बोर्ड-स्तरीय आईसीटी-जोखिम साक्षरता, केवल केंद्र पर नहीं; और एक समूह-ढाँचा जो ऐसे अभिकल्पित हो कि प्रत्येक बोर्ड की निगरानी एक वास्तविक नियंत्रण-बिंदु हो। जो समूह साझा कोर तो बनाता है पर सहायक कंपनी के बोर्डों को असूचित छोड़ देता है, उसने अनुपालन–नियंत्रण विषमता को उसके सबसे ख़तरनाक रूप में रच दिया है, जहाँ जो लोग क़ानून में ज़िम्मेदार हैं वे ही वास्तव में उस ज़िम्मेदारी का प्रयोग करने में सबसे कम सक्षम हैं।
9. समूह के लिए एक लक्ष्य परिचालन मॉडल
जो अभिकल्पना दोनों समस्याओं का उत्तर देती है वह आईसीटी को विकेंद्रीकृत करना नहीं है, जो दक्षता को फेंक देगा और, खंड 4 के मॉडल के अनुसार, साझा कोर के ठीक से चलाए जाने के बाद शायद समूह-लचीलेपन को सुधार भी न पाए। वह है केंद्रीय कोर को बनाए रखना और उसे उस संरचना में लपेटना जिसकी DORA माँग करता है, ताकि कर्तव्य और नियंत्रण स्वामित्व के बजाय गवर्नेंस और अनुबंध द्वारा पुनः जोड़े जाएँ। विश्लेषण से पाँच क़दम निकलते हैं।
एक समूह आईसीटी जोखिम ढाँचा चलाइए, जो हर बोर्ड को दृश्य हो। आईसीटी जोखिम-प्रबंधन ढाँचे को एक बार, समूह पर, उस मानक के अनुसार बनाइए जिसकी DORA और उसका RTS माँग करते हैं (Art 6; RTS 2024/1774), पर उसकी रिपोर्टिंग को प्रत्येक सहायक कंपनी के प्रबंधन निकाय में जोड़िए, न कि केवल मूल कंपनी के निकाय में, ताकि प्रत्येक बोर्ड वास्तविक सूचना के साथ साझा जोखिम का शासन करे। ढाँचा केंद्रीय है; जवाबदेही वितरित रहती है, जैसा कि नियमन माँग करता है।
मूल कंपनी के साथ ऐसे अनुबंध कीजिए मानो वह एक विक्रेता हो। किसी महत्वपूर्ण या आवश्यक कार्य की हर अंतर-समूह आपूर्ति को पूर्ण Article 30 प्रावधानों, पहुँच और अंकेक्षण अधिकारों, घटना-सहायता एवं सहयोग कर्तव्यों, उप-संविदाकरण शर्तों और एक प्रलेखित निकास रणनीति के साथ एक लिखित अनुबंध दीजिए, ठीक वैसे ही जैसे एक सहायक कंपनी किसी बाहरी क्लाउड प्रदाता पर थोपती। औपचारिकता नौकरशाही बोझ नहीं है; वह वह उपकरण है जो सहायक कंपनी की काग़ज़ी ज़िम्मेदारी को कोर पर वास्तविक शक्ति में बदल देता है।
एक समेकित रजिस्टर रखिए और उसे एक जोखिम-मानचित्र के रूप में पढ़िए। रजिस्टर को इकाई, उप-समेकित और समेकित स्तरों पर बनाए रखिए (Art 28(3)) और समेकित दृश्य को एक फाइलिंग-कर्म के बजाय समूह के अपने संकेंद्रण के मानचित्र के रूप में मानिए, जो संकेंद्रण-जोखिम आकलन (Art 29) और उससे निकलने वाले लचीलापन-निवेश का निवेश है।
किसी घटना के तथ्यों को केंद्रीकृत कीजिए, फाइलिंग को वितरित कीजिए। एक घटना वर्गीकरण, एक मूल-कारण प्रक्रिया और एक घड़ी समूह सुरक्षा परिचालन केंद्र से चलाइए, और किसी कोर घटना का एक एकल, संगत विवरण प्रत्येक प्रभावित सहायक कंपनी की अपनी रिपोर्टिंग में पोषित कीजिए, जिसका वह सहायक कंपनी स्वामित्व रखती है और अपने प्राधिकारी के पास दायर करती है (Arts 18–19)। समूह एक सत्य आपूर्त करता है; प्रत्येक इकाई अपना दायित्व पूरा करती है।
कोर का एक बार परीक्षण कीजिए, उन सबके लिए जो उस पर निर्भर हैं। लचीलापन और संकट-प्रेरित परीक्षण की योजना साझा कोर से बाहर की ओर बनाइए, DORA के साझा और समूह परीक्षण के प्रावधानों का उपयोग करते हुए (Arts 26–27) ताकि जो चीज़ संकेंद्रण को ढोती है उसका बार-बार और उथले ढंग के बजाय ठीक से और विरले परीक्षण हो, जिसमें प्रत्येक सहायक कंपनी के महत्वपूर्ण कार्य दायरे में हों और प्रत्येक सहायक कंपनी निष्कर्षों पर कार्य करे।
इनमें से कोई केंद्रीकरण को नहीं पलटता; प्रत्येक उस कर्तव्य को, जिसे DORA ने सहायक कंपनी पर रखा, उस नियंत्रण से पुनः जोड़ता है जिसे समूह ने होल्डिंग में रखा। मिलकर वे एक समूह को उस प्लेटफ़ॉर्म को बनाए रखने देते हैं जिसे उसने एक बार बनाया और फिर भी प्रत्येक नियमित इकाई को, और प्रत्येक राष्ट्रीय पर्यवेक्षक को, वह शासित, संविदात्मक, प्रलेखित और परीक्षित संबंध देते हैं जिसकी नियमन माँग करता है।
10. आपत्तियाँ और उत्तर
मूल कंपनी एक नियमित इकाई नहीं है, इसलिए DORA उस पर लागू नहीं होता। प्रत्यक्ष रूप से, नहीं; उसकी सहायक कंपनियों के ज़रिए, पूरी तरह। DORA होल्डिंग तक एक आईसीटी अंतर-समूह सेवा प्रदाता के रूप में पहुँचता है, प्रत्येक सहायक कंपनी को उसका शासन करने, उससे अनुबंध करने और उसकी निगरानी करने के लिए बाध्य करके (Arts 3(20), 30)। जो समूह मूल कंपनी के पास लाइसेंस के अभाव को DORA से स्वतंत्रता के रूप में पढ़ता है, उसने दायित्व के मार्ग को उसकी अनुपस्थिति समझ लिया है, और उसे वह दायित्व हर सहायक कंपनी के रजिस्टर, अनुबंध और अंकेक्षण में प्रतीक्षारत मिलेगा।
आईसीटी का केंद्रीकरण लचीलेपन को सुधारता है, इसलिए संकेंद्रण एक विशेषता है, जोखिम नहीं। दोनों सच हैं, और यही खंड 4 का सार है। एक सुसंचालित साझा कोर प्रत्येक सहायक कंपनी की अपनी, स्वतंत्र विफलता प्रायिकता को घटाता है; वह एक साथ उस एकल सहसंबद्ध घटना की प्रायिकता को बढ़ा देता है जो एक ही बार में समग्र समूह को क्षीण कर देती है। DORA के संकेंद्रण प्रावधान (Art 29) ठीक इसलिए मौजूद हैं क्योंकि दूसरा प्रभाव वास्तविक है और किसी एक इकाई के भीतर से अदृश्य है। अभिकल्पना का कार्य पहले लाभ को पकड़ना है जबकि दूसरे को देखना, उसका मूल्य आँकना और उसे शमित करना है, न कि यह नकारना कि व्यापार-संतुलन मौजूद है।
किसी मूल कंपनी और उसकी अपनी सहायक कंपनी के बीच एक पूर्ण Article 30 अनुबंध लिखना एक क़ानूनबाज़ी का नाटक है। ऐसा होता, यदि अनुबंध का एकमात्र प्रयोजन एक जाँच-सूची को संतुष्ट करना होता। उसका वास्तविक प्रयोजन सहायक कंपनी के बोर्ड को, जो क़ानून में एक ऐसे कोर के लिए ज़िम्मेदार है जिसका वह स्वामी नहीं है, उस कोर पर सूचना, अंकेक्षण, सहायता और निकास के प्रवर्तनीय अधिकार देना है। उनके बिना बोर्ड की वैधानिक ज़िम्मेदारी (Art 5) नाममात्र की है। औपचारिकता वह तंत्र है जो ज़िम्मेदारी को प्रयोग-योग्य बनाता है, और अंतर-समूह परिवेश, जहाँ प्रतिपक्ष एक ही अंतिम स्वामी वाली एक बहन-इकाई है, ठीक वहीं है जहाँ अनौपचारिक व्यवस्थाएँ उन अधिकारों को अलिखित छोड़ने की प्रवृत्ति रखती हैं।
साझा परीक्षण समूह को व्यक्तिगत परीक्षण के आँकड़े से बरी कर देता है। ऐसा नहीं करता। साझाकरण (Arts 26–27) साझा कोर का दक्ष और सुरक्षित परीक्षण करने का एक तरीक़ा है, किसी और के परीक्षण की ओर इशारा करके किसी इकाई के दायित्व को निभाने का तरीक़ा नहीं। प्रत्येक भागीदार सहायक कंपनी व्यक्तिगत रूप से यह सुनिश्चित करने के लिए बाध्य रहती है कि उसके अपने महत्वपूर्ण कार्य दायरे में हों और निष्कर्षों पर कार्य करे; साझा परीक्षण का संबंध इससे है कि परीक्षण कैसे चलाया जाता है, न कि यह कि वह किसका कर्तव्य है।
11. सीमाएँ
यह व्यवसायी-उन्मुख विश्लेषण है, और इसकी सीमाएँ स्पष्ट रूप से बतायी जानी चाहिए। यह क़ानूनी सलाह नहीं है; नियंत्रणकारी पाठ नियमन और उसके स्तर 2 अधिनियम हैं, जिन्हें यूरोपीय पर्यवेक्षी प्राधिकरणों और प्रत्येक प्रासंगिक राष्ट्रीय सक्षम प्राधिकारी के मार्गदर्शन के साथ पढ़ा जाए, और एक समूह के अपने विधि-सलाहकार को यहाँ दी गई सामान्य संरचना को उसकी विशिष्ट इकाइयों, लाइसेंसों और सदस्य-राज्यों पर मानचित्रित करना होगा। अनुच्छेद संदर्भ DORA के उस रूप के हैं जैसा वह 2025 के आरंभ में था, तब अपनाए गए प्रत्यायोजित और कार्यान्वयन अधिनियमों के साथ; तकनीकी मानकों का ब्योरा, और उनके अधीन पर्यवेक्षी अभ्यास, विकसित होता रहेगा। खंड 4 का मॉडल एक रेखाचित्र है जिसकी मात्राएँ मापने योग्य होने जितनी स्पष्टता से परिभाषित हैं पर जिसके फलनात्मक रूप और उदाहरणात्मक मान तंत्र को दृश्यमान बनाने के लिए चुने गए हैं, किसी समूह के आँकड़ों से आकलित नहीं; किसी समूह को वक्रों से कोई निष्कर्ष निकालने से पहले , और को अपनी ही आर्किटेक्चर और घटना-इतिहास से भरना चाहिए। यह शोध-पत्र एक एकल केंद्रीय कोर और एक स्पष्ट मूल–सहायक विभाजन के सामान्य और साफ़ मामले का भी उपचार करता है; वास्तविक समूहों में कई कोर, आंशिक केंद्रीकरण, मध्यवर्ती होल्डिंग, अंतर-समूह प्रदाता के पीछे साझा बाहरी प्रदाता, और ऐसे कार्य होते हैं जो एक सदस्य-राज्य में महत्वपूर्ण हैं और दूसरे में नहीं, जिनमें से प्रत्येक चित्र को उसकी दो बुनियादी समस्याओं को बदले बिना जटिल बना देता है।
12. निष्कर्ष
एक पैन-यूरोपीय वित्तीय समूह जो अपनी महत्वपूर्ण आईसीटी को केंद्र से और अपने नियमित कारोबार को किनारों से चलाता है, उसने दक्षता के लिए सबसे समझदार संरचना बनाई है और DORA के लिए सबसे असहज। नियमन प्रत्येक सहायक कंपनी को अलग-अलग बाँधता है, यह मानता है कि प्रत्येक अपनी ही आईसीटी को नियंत्रित करती है, और इसके बजाय पाता है कि एक साझा कोर, जिसे एक मूल कंपनी आपूर्त करती है जिस तक नियमन केवल दूसरे हाथ से पहुँचता है, उन सबको नियंत्रित करता है। दो समस्याएँ निकलती हैं: अनुपालन का कर्तव्य वहाँ बैठता है जहाँ नियंत्रण नहीं बैठता, और आईसीटी का केंद्रीकरण समूह के जोखिम को एक एकल सहसंबद्ध बिंदु में संकेंद्रित कर देता है जिसकी विफलता एक ही बार में हर सहायक कंपनी को क्षीण कर देती है और हर पर्यवेक्षक को अलग-अलग रिपोर्ट की जाती है। हमने दोनों को प्रस्तुत किया है, दूसरे का मॉडल बनाकर यह दिखाया है कि केंद्रीकरण एक निम्नतर प्रति-इकाई विफलता प्रायिकता का व्यापार एक उच्चतर समूह-व्यापी सहसंबद्ध प्रायिकता से करता है, और इस परिणाम को DORA के रजिस्टर, संकेंद्रण, अनुबंध, घटना, परीक्षण और गवर्नेंस प्रावधानों के विरुद्ध पढ़ा है।
उत्तर केंद्रीय कोर को त्यागना नहीं बल्कि उसका शासन करना है जैसा DORA माँग करता है: एक समूह ढाँचा जो हर बोर्ड को दृश्य हो, अंतर-समूह अनुबंध जो किसी बाहरी विक्रेता की तरह लिखे गए हों, एक समेकित रजिस्टर जिसे एक संकेंद्रण-मानचित्र के रूप में पढ़ा जाए, घटना-तथ्यों का एक समूह जो अनेक फाइलिंगों में वितरित हो, और साझा कोर जिसका उन सबके लिए एक बार परीक्षण हो जो उस पर निर्भर हैं। प्रत्येक क़दम उस कर्तव्य को, जिसे नियमन ने सहायक कंपनी पर रखा, उस नियंत्रण से पुनः जोड़ता है जिसे समूह ने होल्डिंग में रखा, ताकि वह चीज़ जिसे समूह ने एक बार बनाया, उस पर निर्भर हर इकाई द्वारा अनुपालक ढंग से चलाई जा सके। गहरा सबक़ वही है जिसे सिखाने के लिए DORA लिखा गया था: कि परिचालन लचीलापन किसी प्लेटफ़ॉर्म का गुण नहीं बल्कि उसके इर्द-गिर्द की व्यवस्थाओं का गुण है, और यह कि किसी समूह में वे व्यवस्थाएँ, न कि संगठन-चार्ट, ही तय करती हैं कि क्या दक्षता का एक एकल बिंदु विफलता का भी एक एकल बिंदु है।
परिशिष्ट A. संपूर्ण मॉडल
खंड 4 का मॉडल चार मात्राओं का उपयोग करता है, जिन सबको एक समूह अपनी ही आर्किटेक्चर और घटना-इतिहास से आकलित कर सकता है। केंद्रीकरण अनुपात समूह की उन नियमित सहायक कंपनियों का अंश है जिनके महत्वपूर्ण या आवश्यक कार्य साझा कोर पर निर्भर हैं; एक समूह इसे समेकित रजिस्टर (Art 28(3)) से यह गिनकर पढ़ सकता है कि उसकी सहायक कंपनियों में से कितनी किसी महत्वपूर्ण कार्य के पीछे अंतर-समूह कोर को सूचीबद्ध करती हैं। कोर-विफलता प्रायिकता यह प्रायिकता है कि साझा कोर एक चयनित अवधि में एक निर्भर सहायक कंपनी के महत्वपूर्ण कार्य को क्षीण करने जितना गंभीर व्यवधान झेले; इसे कोर के अपने घटना-अभिलेख से आकलित किया जाता है, किसी एक सहायक कंपनी के से नहीं। स्थानीय-विफलता प्रायिकता किसी सहायक कंपनी की अपनी, गैर-साझा आईसीटी के लिए तदनुरूप प्रायिकता है। गणना नियमित सहायक कंपनियों की संख्या है।
स्वतंत्र आधाररेखा वह तुलना है जो संकेंद्रण को दृश्यमान बनाती है। यदि कोई साझा कोर न होता, प्रत्येक सहायक कंपनी प्रायिकता के साथ स्वतंत्र रूप से विफल होती, तो यह प्रायिकता कि कम-से-कम दो सहायक कंपनियाँ एक ही अवधि में क्षीण हों, होती, जो छोटे के लिए लगभग है, एक द्वितीय-क्रम मात्रा। साझा कोर के साथ, उसी प्रायिकता का अग्रणी पद गुणा इस संभावना के बराबर है कि कम-से-कम दो सहायक कंपनियाँ जुड़ी हुई हैं, में एक प्रथम-क्रम मात्रा। दोनों का अनुपात वह गुणक है जिससे केंद्रीकरण समूह के एक साथ, बहु-इकाई घटनाओं के प्रति उद्भासन को बढ़ाता है, और वह जब भी का मान से बहुत कम नहीं होता, तब बड़ा होता है, जो वह लगभग कभी नहीं होता। यह उस दावे की औपचारिक अंतर्वस्तु है कि संकेंद्रण सहायक कंपनियों को एक एकल जोखिम से युग्मित कर देता है बजाय इसके कि जोखिम को उनमें फैलाए।
दो आशंकाएँ ध्यान देने योग्य हैं। पहली है को किसी एक सहायक कंपनी के कोर-अनुभव से आकलित करना, जो उसे कम आँकता है, क्योंकि कोई दी गई सहायक कंपनी केवल वे कोर घटनाएँ देखती है जिन्होंने संयोगवश उसे क्षीण किया; को सभी निर्भरों में कोर के अपने अभिलेख से पढ़ा जाना चाहिए। दूसरी है को नियत मानना जबकि वह एक निर्णय है: समूह कार्य-दर-कार्य चुनता है कि कितना कोर से जोड़ा जाए, और मॉडल का मूल्य उस चुनाव की प्रत्येक वृद्धि की लागत को, सहसंबद्ध समूह-व्यापी जोखिम में, दिखाने में है, ताकि वह चुनाव केवल दक्षता के आधार पर करने के बजाय चित्र 2 के व्यापार-संतुलन को ध्यान में रखकर किया जाए।
परिशिष्ट B. एक अंतर-समूह संविदात्मक-प्रावधान जाँच-सूची
नीचे दी गई जाँच-सूची उन Article 30 प्रावधानों को एकत्र करती है जिन्हें एक सहायक कंपनी को किसी महत्वपूर्ण या आवश्यक कार्य की अंतर-समूह आपूर्ति के लिए अपने अनुबंध में सुरक्षित करना चाहिए। यह नियमन या क़ानूनी सलाह का विकल्प नहीं है; यह एक समूह के केंद्रीय आईटी कार्य और उसके सहायक कंपनी बोर्डों के बीच की अभिकल्पना-चर्चा के लिए एक कार्यकारी सूची है। प्रत्येक प्रावधान वह है जिसकी सहायक कंपनी को, एक ऐसे कोर पर जिसका वह स्वामी नहीं है, DORA द्वारा उस पर रखा गया एक कर्तव्य निभाने के लिए आवश्यकता है; अंतर-समूह परिवेश वह जगह है जहाँ प्रत्येक सबसे अधिक बार अंतर्निहित छोड़ दिया जाता है और उसके बजाय लिख दिया जाना चाहिए।
तालिका 2. किसी महत्वपूर्ण या आवश्यक कार्य के लिए अंतर-समूह संविदात्मक प्रावधान (Art 30)। प्रत्येक एक ऐसा अधिकार है जिसकी सहायक कंपनी को उस साझा कोर पर आवश्यकता है जिस पर वह निर्भर है पर जिसे वह नियंत्रित नहीं करती।
| प्रावधान | सहायक कंपनी को इसकी आवश्यकता क्यों है |
|---|---|
| सेवा-स्तर और स्थान | यह जानने के लिए कि वह किस पर निर्भर है और उसका डेटा तथा प्रसंस्करण कहाँ बैठता है |
| पहुँच, निरीक्षण और अंकेक्षण | कोर के नियंत्रणों को स्वयं सत्यापित करने के लिए, जैसा उसके बोर्ड की ज़िम्मेदारी अपेक्षा करती है |
| घटना सहायता और अधिसूचना | किसी कोर घटना का समय रहते पता पाने के लिए ताकि वह अपनी रिपोर्टिंग समय-सीमा पूरी कर सके |
| प्राधिकारियों के साथ सहयोग | अपने पर्यवेक्षक को अपने ज़रिए कोर तक पहुँचने देने के लिए |
| उप-संविदाकरण शर्तें | यह देखने और नियंत्रित करने के लिए कि कोर स्वयं किस पर निर्भर है (RTS 2025/532) |
| निकास रणनीति | यदि व्यवस्था समाप्त हो तो एक प्रलेखित, परीक्षित योजना रखने के लिए (Art 28(8)) |
संदर्भ
European Union (2022). Regulation (EU) 2022/2554 of the European Parliament and of the Council of 14 December 2022 on digital operational resilience for the financial sector (Digital Operational Resilience Act). Official Journal of the European Union, L 333, 1–79. https://eur-lex.europa.eu/eli/reg/2022/2554/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1774 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards specifying ICT risk management tools, methods, processes and policies and the simplified ICT risk management framework. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1774/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1773 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards on the policy on contractual arrangements on the use of ICT services supporting critical or important functions. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1773/oj
European Commission (2024). Commission Delegated Regulation (EU) 2024/1502 supplementing Regulation (EU) 2022/2554 with regard to criteria for the designation of ICT third-party service providers as critical for financial entities. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2024/1502/oj
European Commission (2024). Commission Implementing Regulation (EU) 2024/2956 laying down implementing technical standards for the application of Regulation (EU) 2022/2554 with regard to the standard templates for the register of information. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_impl/2024/2956/oj
European Commission (2025). Commission Delegated Regulation (EU) 2025/532 supplementing Regulation (EU) 2022/2554 with regard to regulatory technical standards specifying the elements a financial entity must determine and assess when subcontracting ICT services supporting critical or important functions. Official Journal of the European Union, L series. https://eur-lex.europa.eu/eli/reg_del/2025/532/oj
European Supervisory Authorities (EBA, EIOPA and ESMA) (2024). Final report on draft regulatory technical standards on subcontracting under Article 30(5) of Regulation (EU) 2022/2554 (JC 2024 53). Joint Committee of the European Supervisory Authorities. https://www.esma.europa.eu/sites/default/files/2024-07/JC_2024_53_Final_report_DORA_RTS_on_subcontracting.pdf
Basel Committee on Banking Supervision (2021). Principles for operational resilience. Bank for International Settlements. https://www.bis.org/bcbs/publ/d516.htm
Financial Stability Board (2019). Third-party dependencies in cloud services: Considerations on financial stability implications. https://www.fsb.org/2019/12/third-party-dependencies-in-cloud-services-considerations-on-financial-stability-implications/
Financial Stability Board (2023). Enhancing third-party risk management and oversight: A toolkit for financial institutions and financial authorities. https://www.fsb.org/2023/12/enhancing-third-party-risk-management-and-oversight-a-toolkit/
European Systemic Risk Board (2022). Mitigating systemic cyber risk. European Systemic Risk Board. https://www.esrb.europa.eu/pub/pdf/reports/esrb.SystemicCyberRisk220127~b6655fa027.en.pdf
European Banking Authority (2019). Guidelines on outsourcing arrangements (EBA/GL/2019/02). https://www.eba.europa.eu/regulation-and-policy/internal-governance/guidelines-on-outsourcing-arrangements
European Union Agency for Cybersecurity (ENISA) (2023). ENISA threat landscape 2023. https://www.enisa.europa.eu/publications/enisa-threat-landscape-2023
Perrow, C. (1999). Normal accidents: Living with high-risk technologies (Updated ed.). Princeton University Press. ISBN 978-0-691-00412-9.
Leveson, N. G. (2011). Engineering a safer world: Systems thinking applied to safety. MIT Press. ISBN 978-0-262-01662-9.
Kaufman, G. G., & Scott, K. E. (2003). What is systemic risk, and do bank regulators retard or contribute to it? The Independent Review, 7(3), 371–391. https://www.independent.org/pdf/tir/tir_07_3_scott.pdf